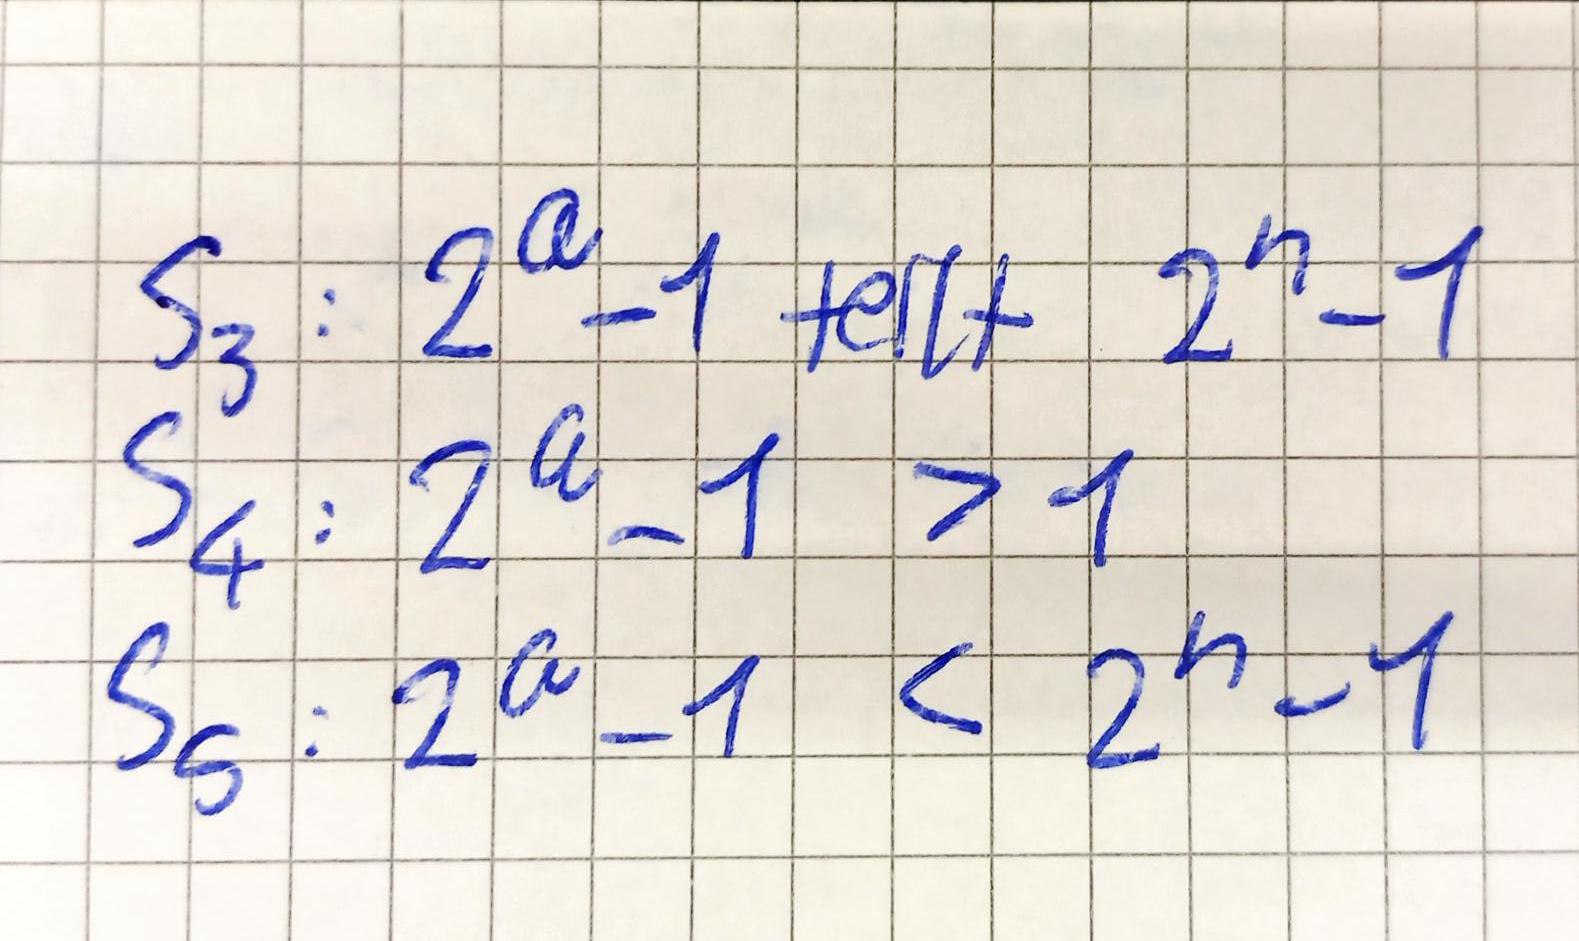
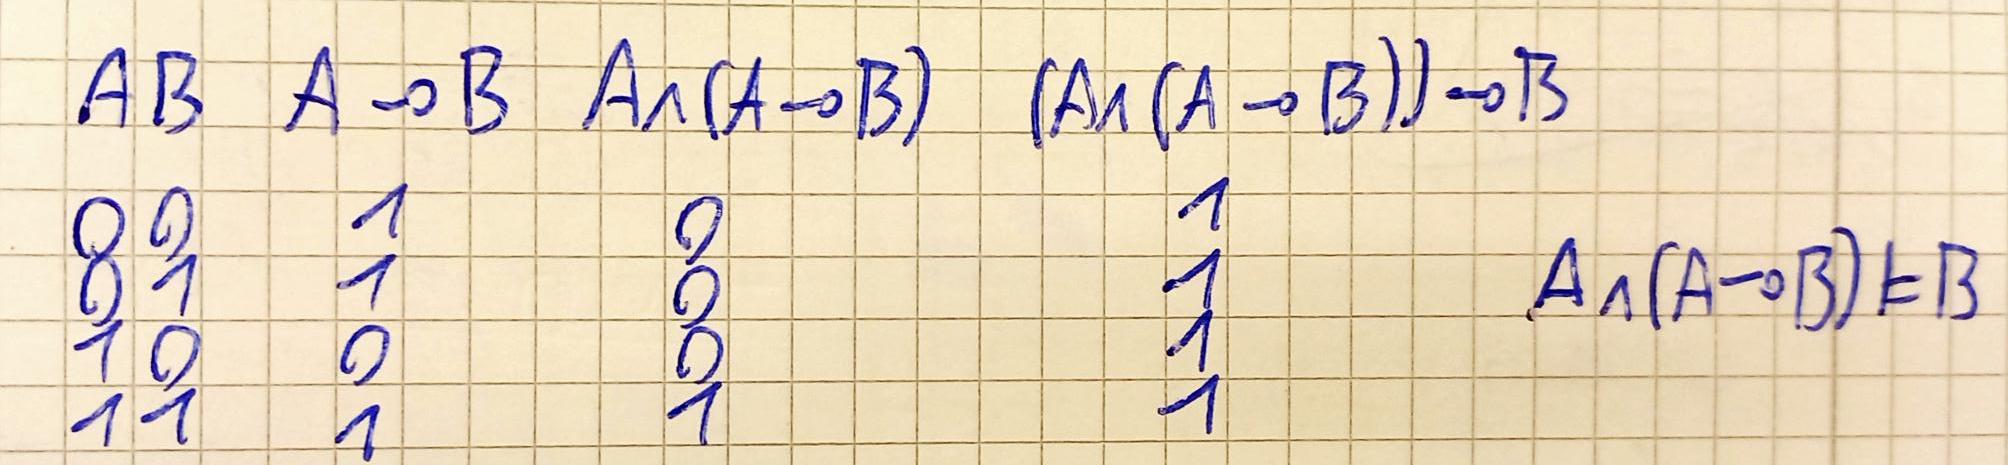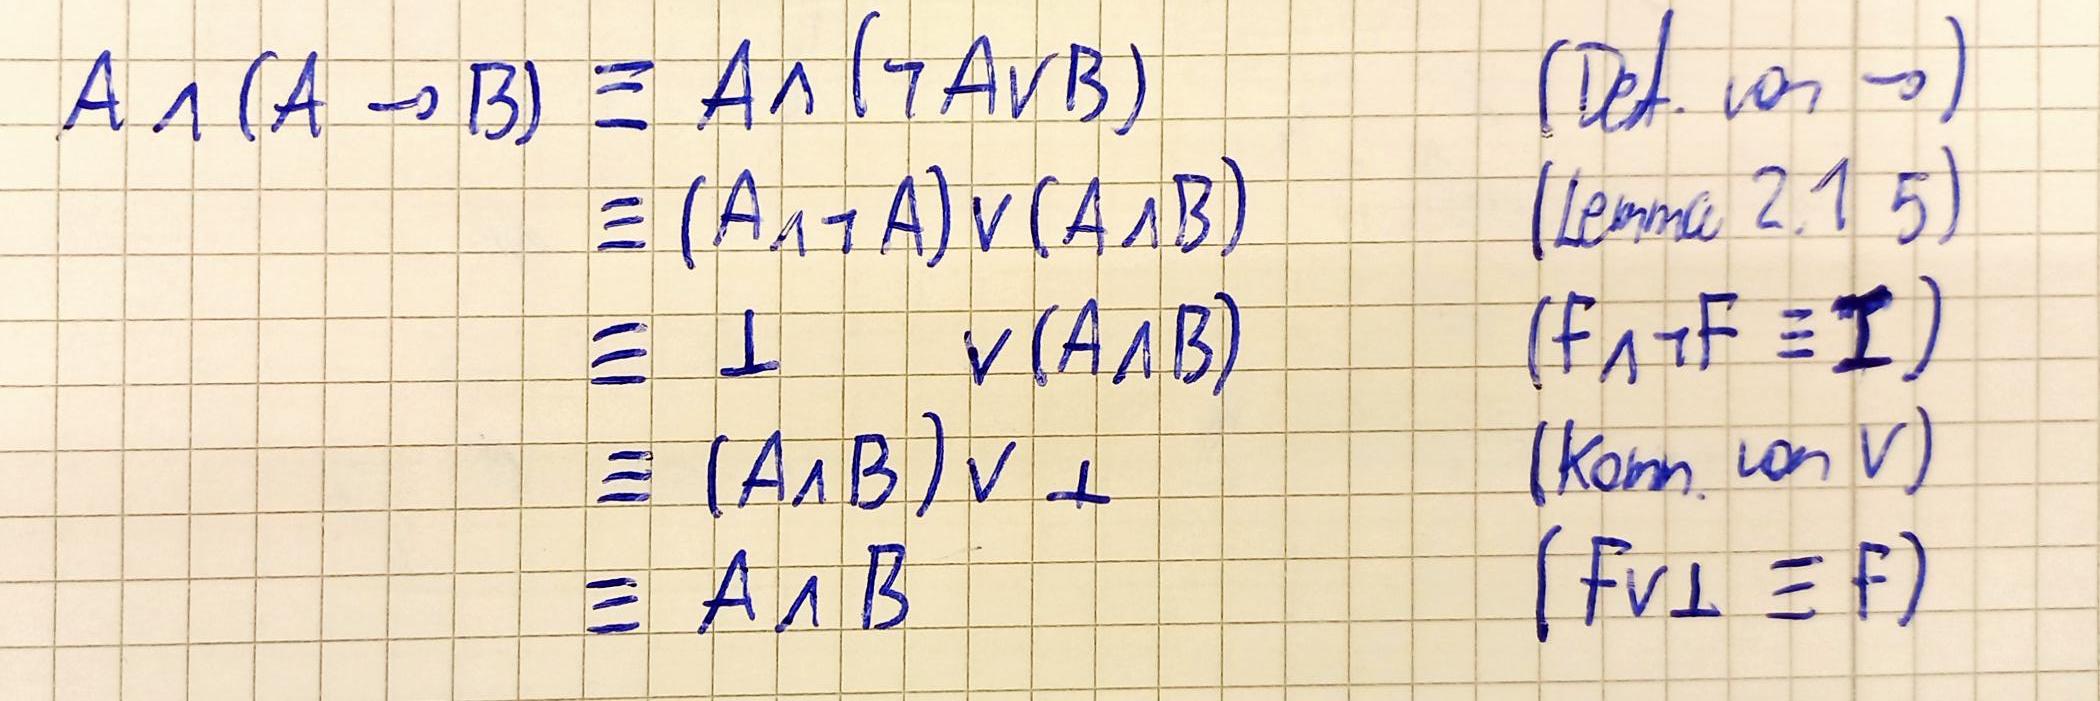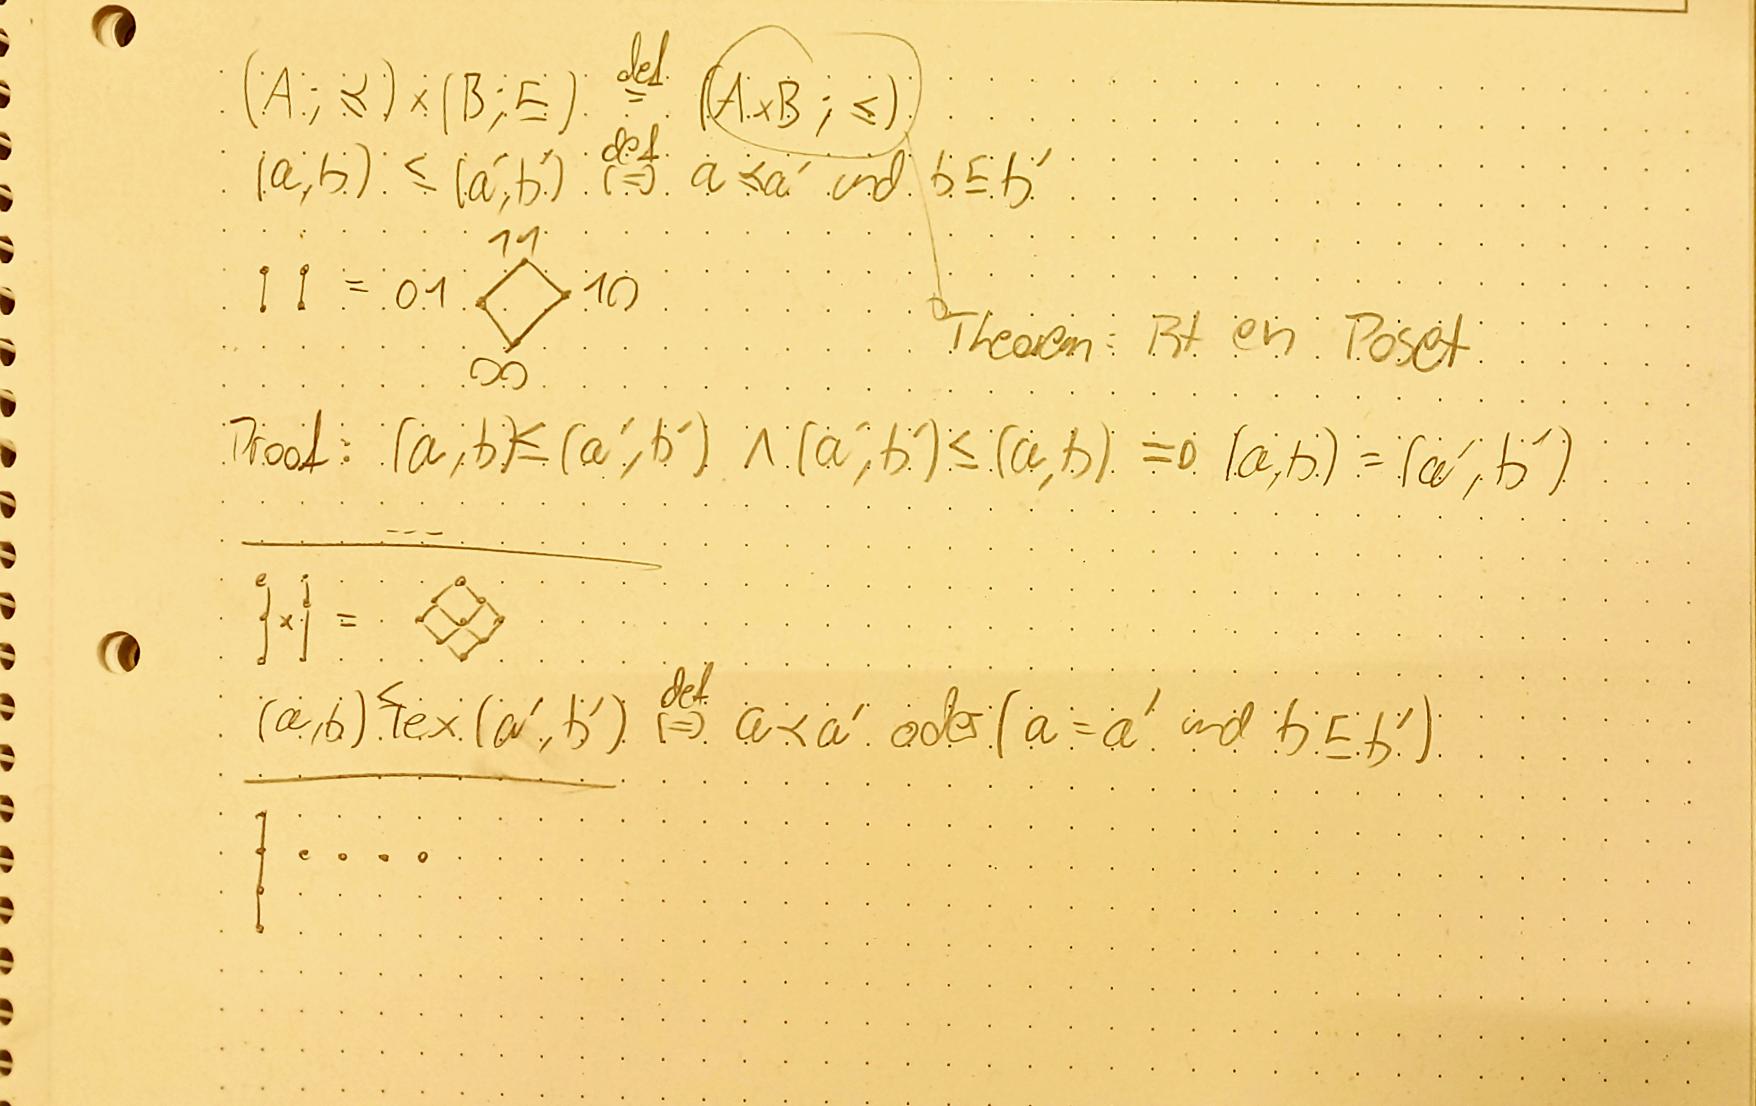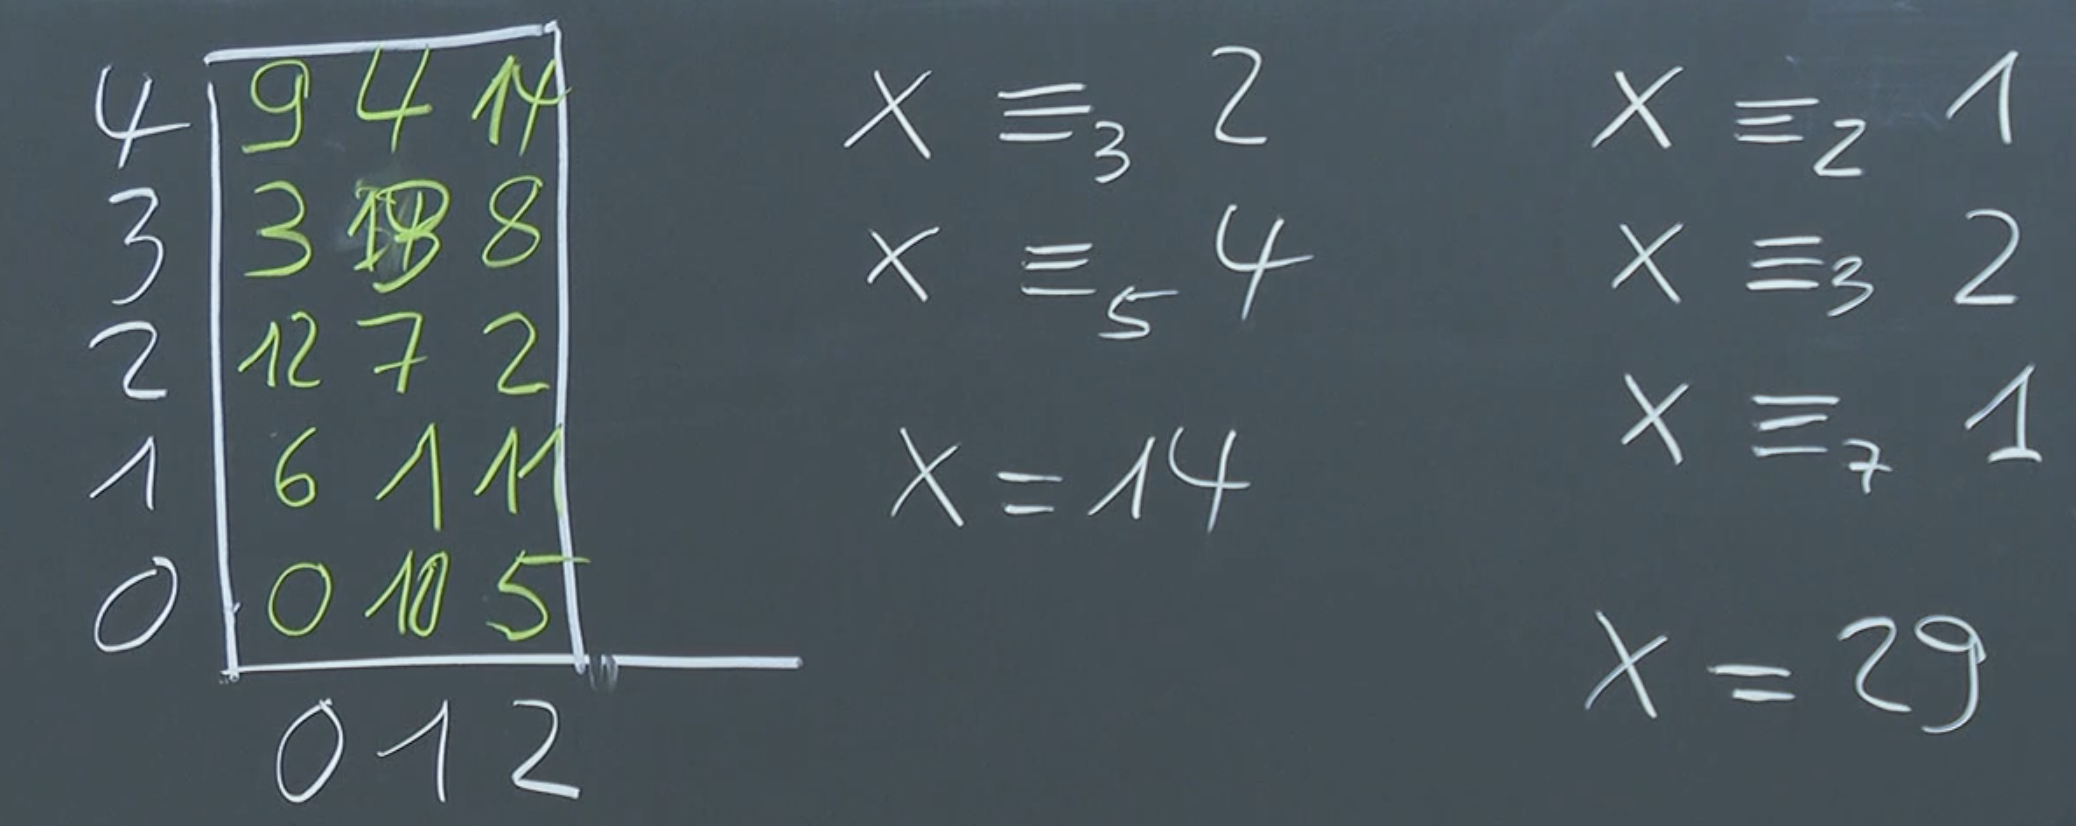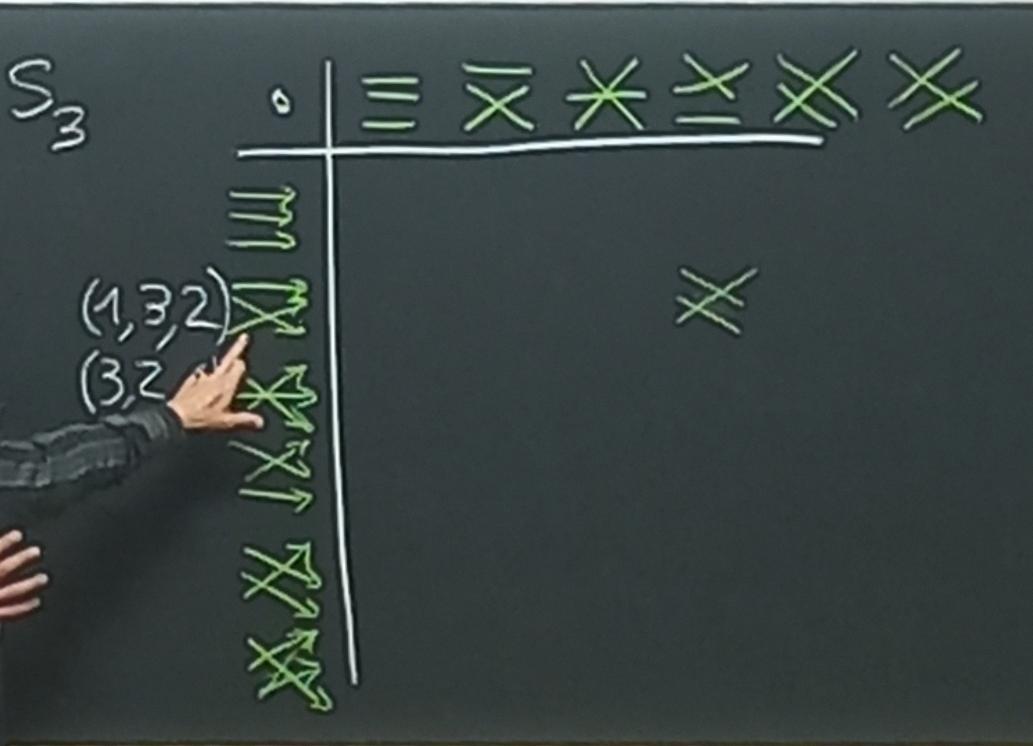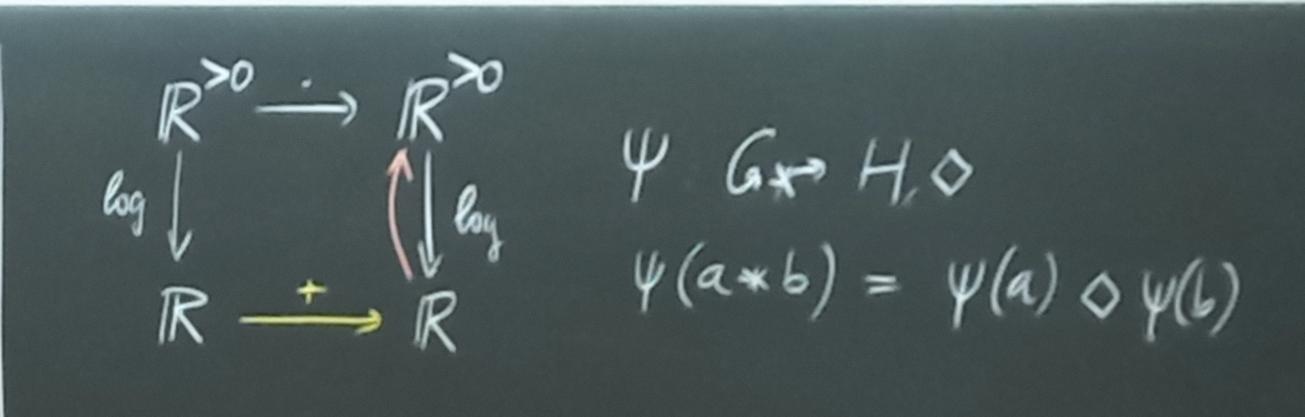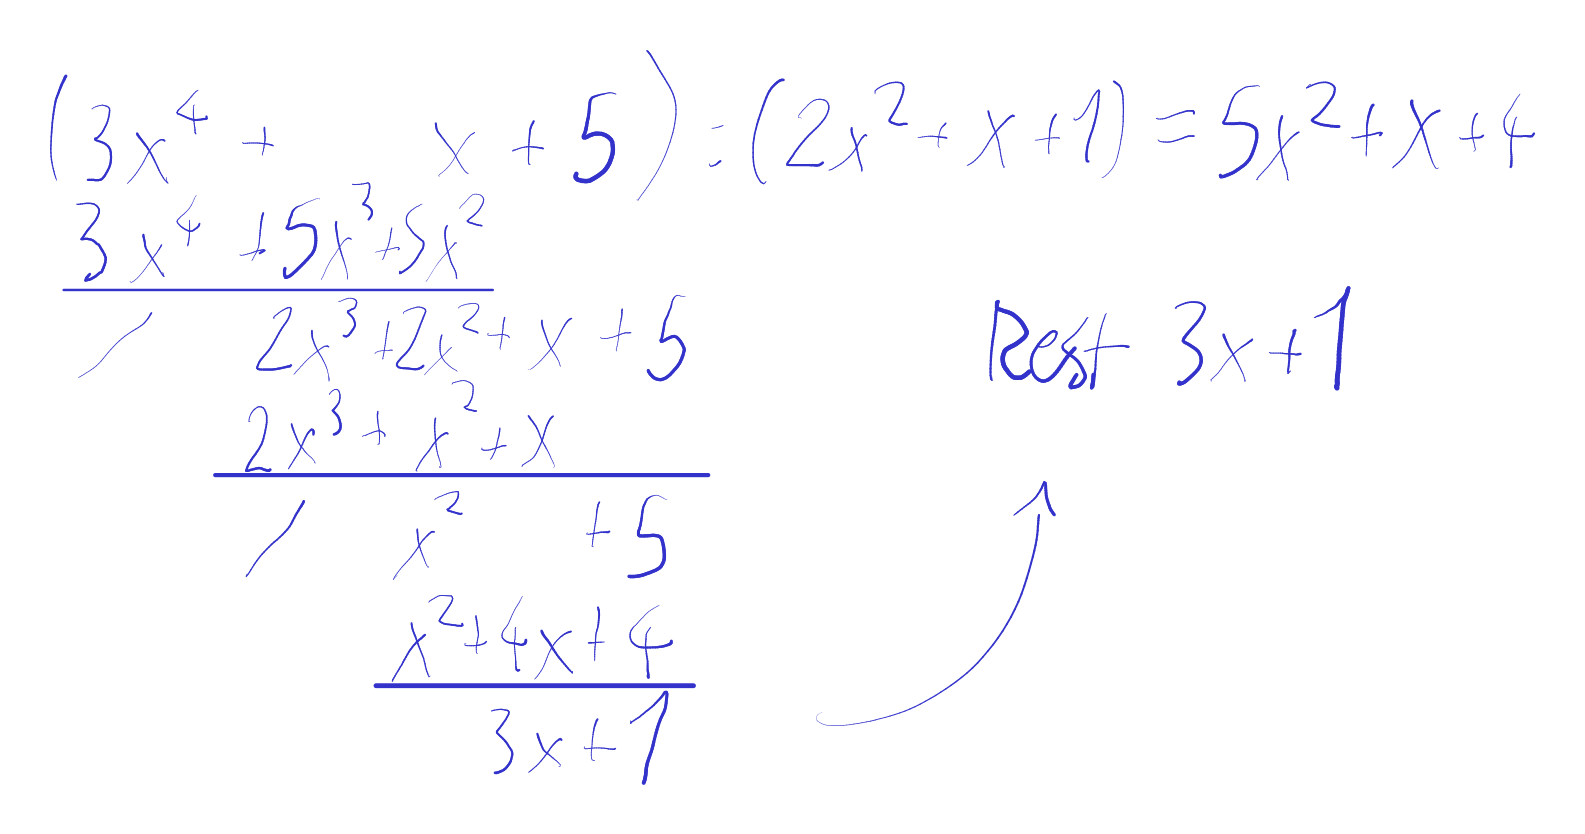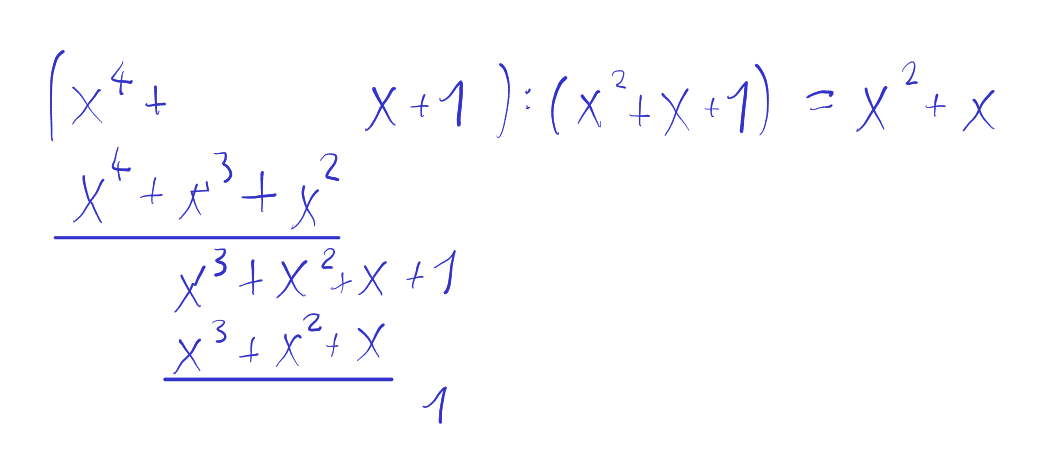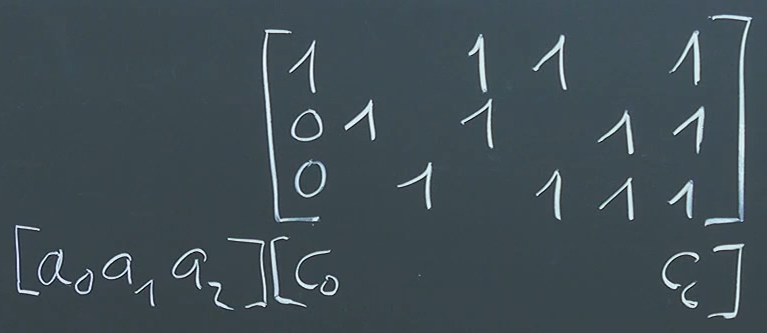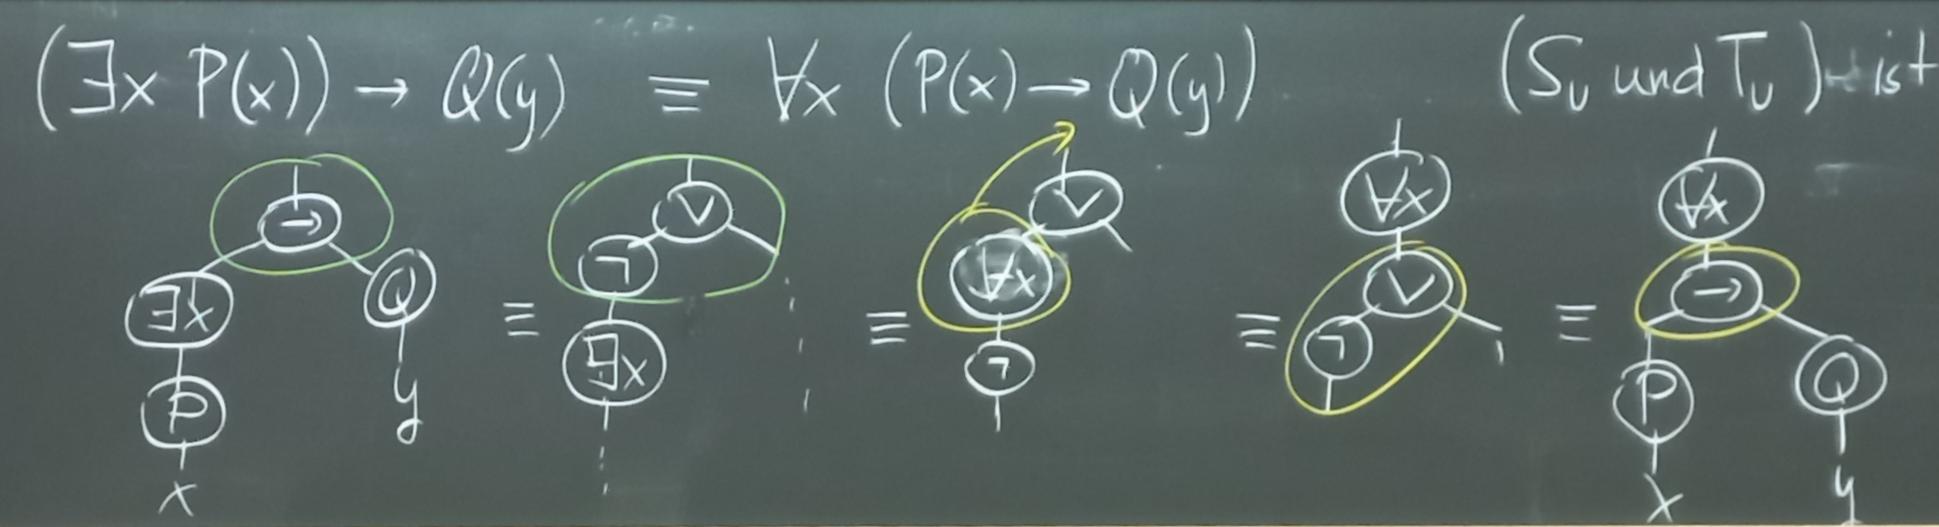Lernmaterialien

Vorlesungsskript: DM24_LN_tablet.pdf
Aufgaben: https://dm.crypto.ethz.ch/ (UNAME: eth-kürzel, PWD: eth-main-pwd)
Website: https://crypto.ethz.ch/teaching/DM24/
Cheatsheet-Vorlage:

Übungen

Übung Lösung Korrektur Übung
exercise_file_1.pdf 20240925_DiskMat_Serie1.pdf
exercise_file_2.pdf 20241002_DiskMat_Serie2.pdf
exercise_file_3.pdf 20241002_DiskMat_Serie3.pdf
exercise_file_4.pdf 20241017_DiskMat_Serie4.pdf
exercise_file_5.pdf 20241024_DiskMat_Serie5.pdf
exercise_file_6.pdf [20241031_DiskMat_Serie6]] [Übungsstunde 6_2.pdf|pdf mit uncountable beweis
exercise_file_7.pdf 20241107_DiskMat_Serie7.pdf
exercise_file_8.pdf 20241114_DiskMat_Serie8.pdf
exercise_file_9.pdf 20241121_DiskMat_Serie9
exercise_file_10.pdf 20241127_DiskMat_Serie10
exercise_file_11.pdf 20241205_DiskMat_Serie11
exercise_file_12.pdf 20241211_DiskMat_Serie12 Alle Aussagenlogik-umformungen: link
exercise_file_13.pdf
first-order logic calculator
truth table generator

Prüfung

Prawin

  • Kapitel 2,3,6 -> >5 an Prüfung
  • (***)-aufgaben sind sehr Zeitintensiv -> erst am Schluss machen

1 Einführung

Diskret -> endliche Zustaende

Drei Fragen zu den Aussagen?

  1. Ist die Aussage wohldefiniert?
  2. Ist die Aussage wahr oder falsch?
  3. Warum? -> Herleitung/Beweis

Bsp:
S: 91 ist eine Primzahl
T: Es gibt unendlich viele PZ. -> unendlich vermeiden, besser
U: Im Schachspiel gibt es eine mindestens Gewinnstrategie für Weiss -> keine mathematische Aussage, weil Lösung nicht bekannt. -> Es gibt einen ersten Zug der Gewinnstrategie, sodass fuer jeden Zug von Schwarz es einen Zug von weiss gibt.

S⟹T

S ist falsch (ist wahr)

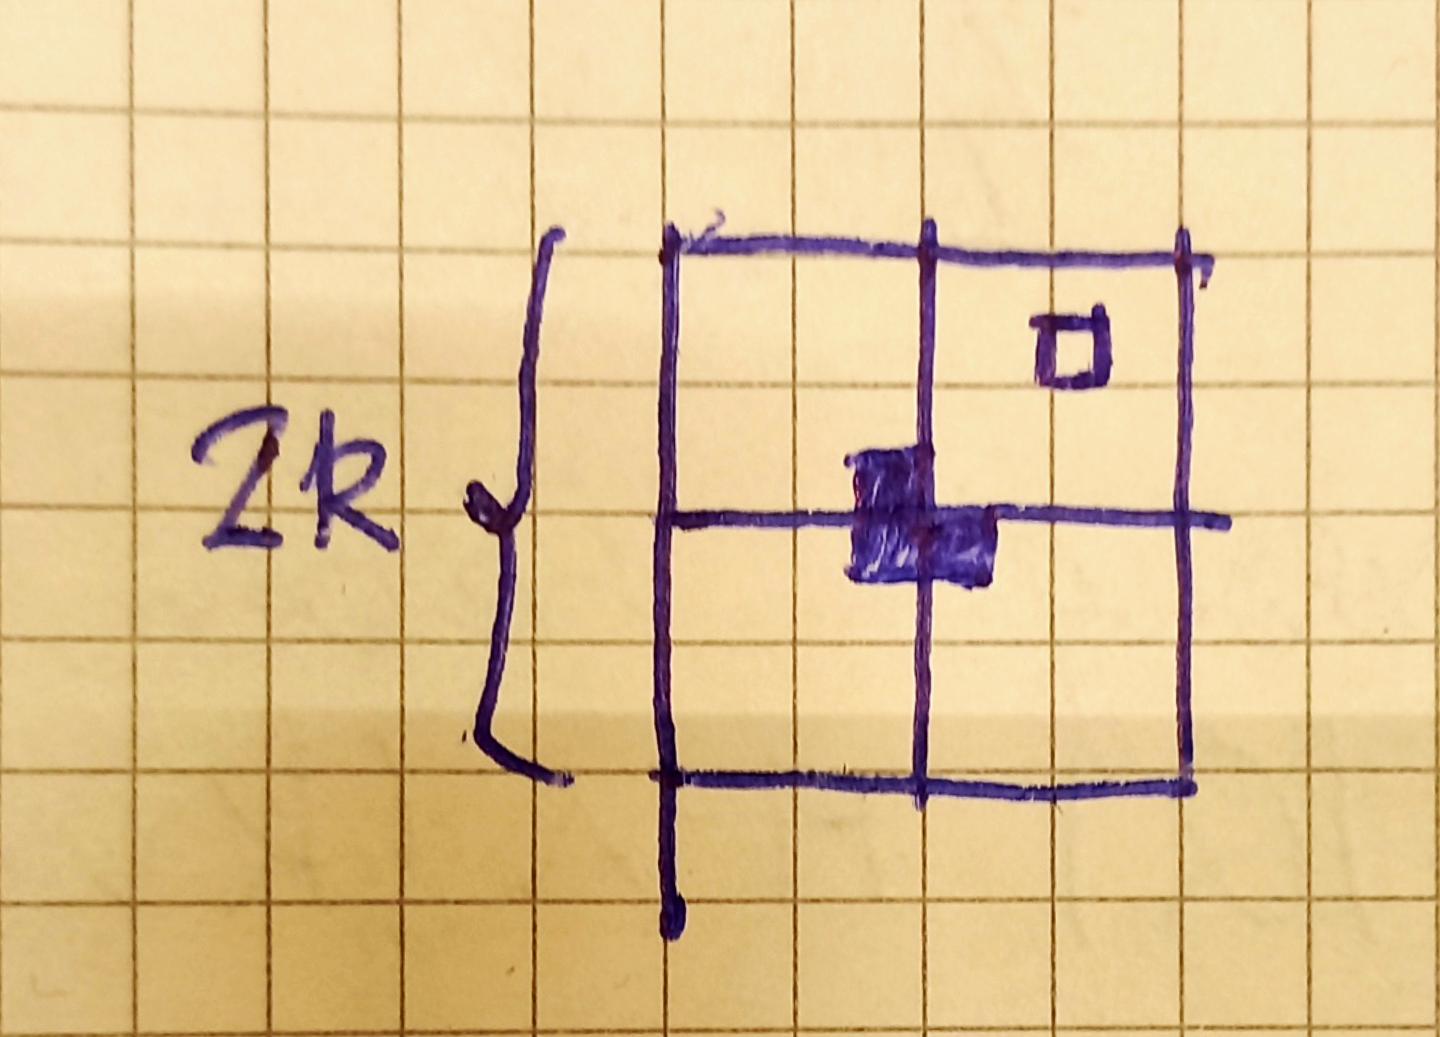
Für jedes markierte Feld gibt es eine Belegung des Restfeldes L-Formen.

P(K)⟺def Aussage wahr für k*k Quadrat
P(3)=0
P(2)=1
P(4)=1
P(5)=0 -> es reicht ein Gegenbeispiel, um die Aussage zu wiederlegen

k2−1 nicht durch 3 teilbar ⟹P(k)=0
k2≡31 -> k≡31 oder k≡32
P(3n)=0


Theorem: (für jedes k gilt) P(k)=1⟹P(2k)=1

Beweis:
2024_09_18 15_47 Office Lens.jpg|300
Aussage is von der Form einer Implikation.


Abstraktion
Wie kann eine Schokolade (4*6 quadrate) mit einer möglichst kleinen Anzahl brueche aufgeteilt werden?
Abstraktion: nur Kanten sind wichtig, nicht Schokolade/Quadratgroesse, ...
(-> Anzahl brueche ist 1 weniger als Stuecke)

2

2.3 Logik

#timestamp 2024-09-23
read: Skript S. 17-22, ohne 2.2

S⟹T
T⟹U
U⟹S
-> kann nicht festgestellt werden, ob S wahr ist


Aussage: Jede gerade Zahl ≥ 4 ist die Summe von 2 PZ.
-> Vermutung (nicht bewiesene Aussage)
- bewiesene Aussage: Theorem/Lemma
-> ist die Aussage relevant?

Def 2.1:


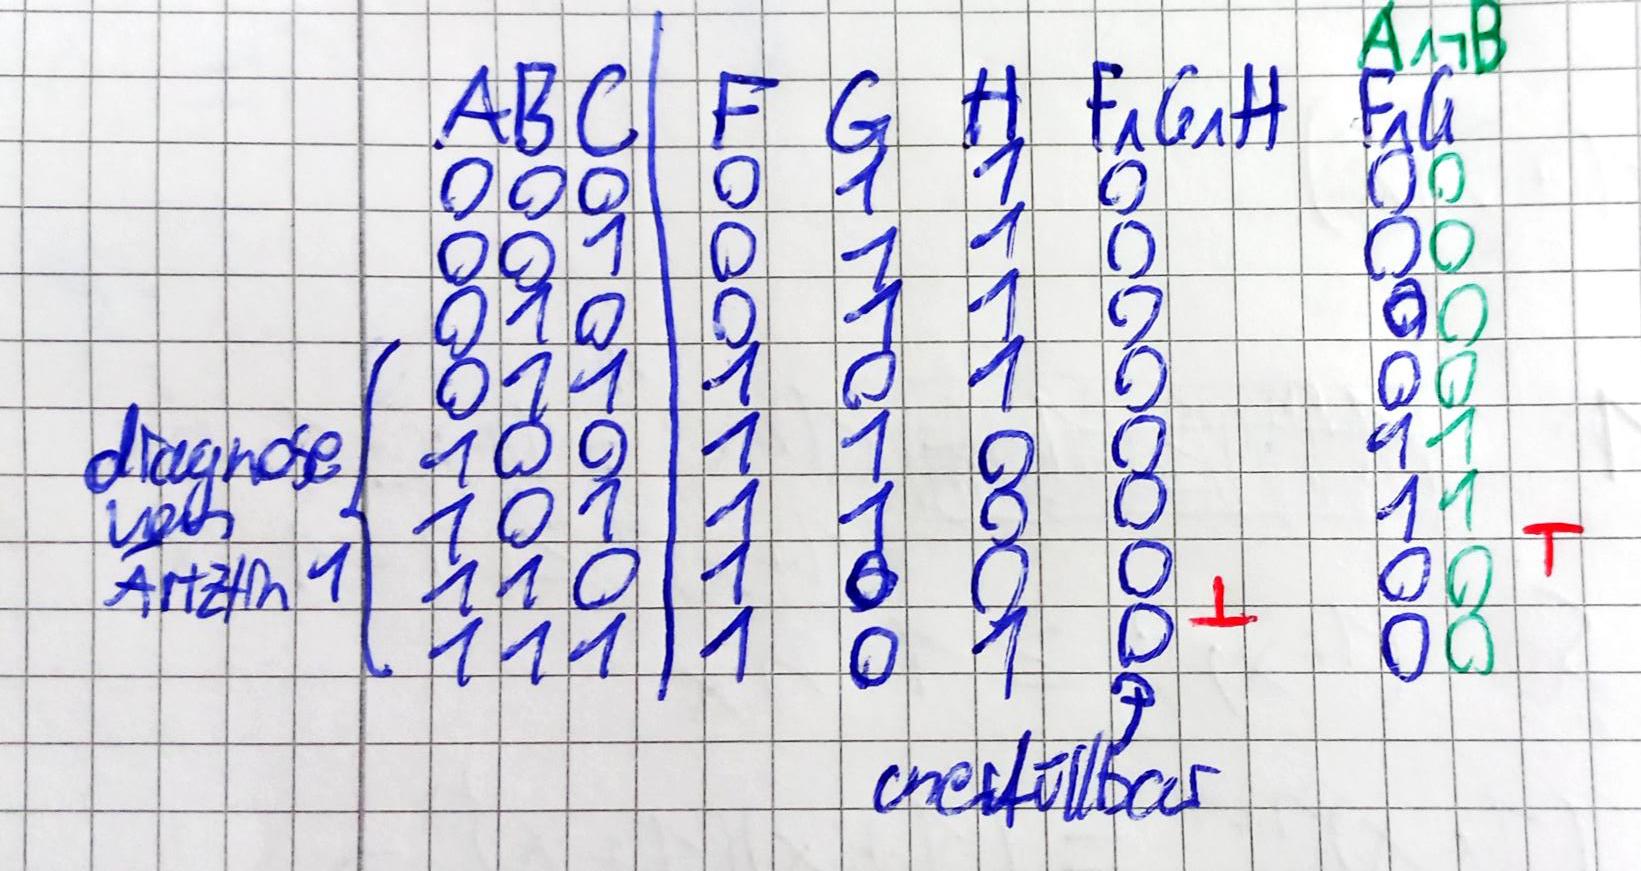
BSP: Ärtztin 1: X hat entweder Masern oder (Windpocken und Lungenentzündung).
A: X hat Masern
B: X hat WP
C: X hat LE

F=A∨(B∧C)G=¬B∨(¬A∧¬C)H=¬A∨(A∧B∧C)

2024_09_23 16_18 Office Lens (2).jpg|400

F∧G≡A∧¬B

F∧G⊨AF∧G⊨¬BF∧G⊨¬H

Formel vs Aussage

F⊨G und G⊨G (g.d.w) ⟺ F≡G, aber nicht ≡F≡G
F≡⊥⟺¬F≡⊤

#timestamp 2024-09-25

2024_09_25 17_25 Office Lens (1).jpg

logische Folgerung: F⊨G -> wenn F, dann auch G (asymmetrisch)

Exkurs

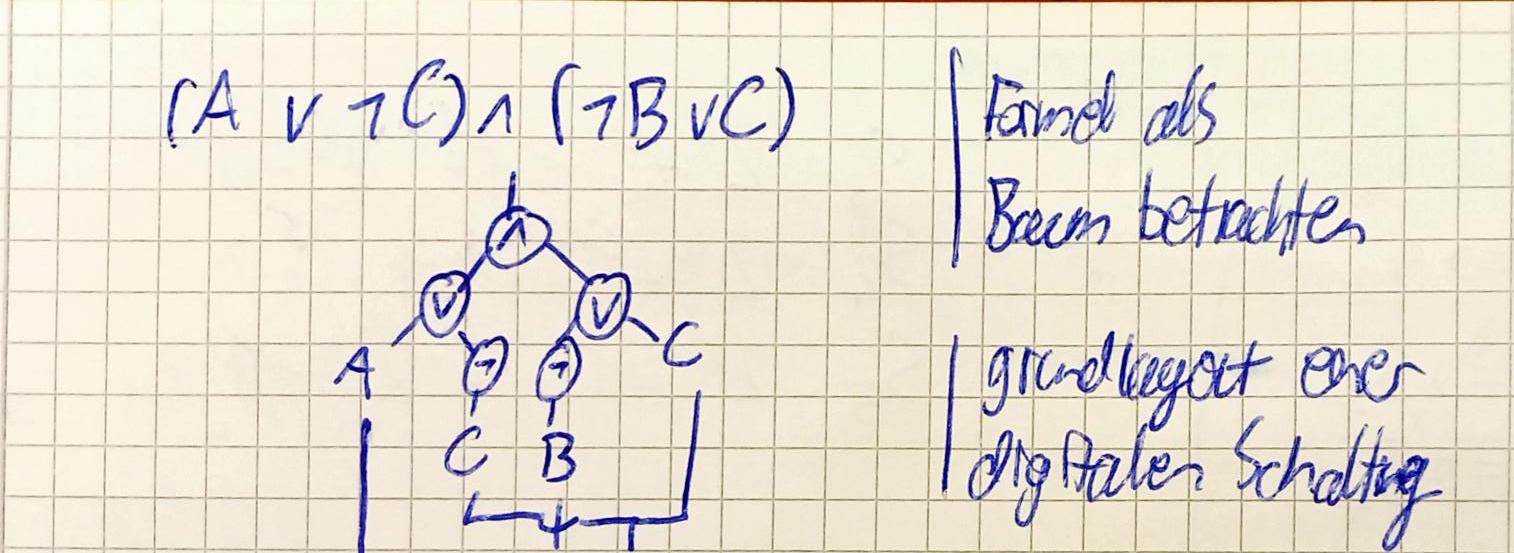
Gibt es eine effizient Lösung für ein sat.-Problem (z.B. Schalftung oben)-> P−NP -vollständig

2024_09_25 17_25 Office Lens (2).jpg

wenn F→G Tautologie, dann T⊨G -> Bsp: Skript 2.6.4


modus ponens
S beweisen:

  1. Eine Aussage R formulieren.
  2. R beweisen
  3. R⟹S beweisen

wieso funktioniert:

A∧(A→B)⊨B

Lemma 2.1

Bem: Es gibt Prioritätsregeln , man darf Klammern weglassen


Beweis durch Herleitung

2024_09_25 17_25 Office Lens (3).jpg


Beweiskonzept

2024_09_25 17_25 Office Lens (4).jpg

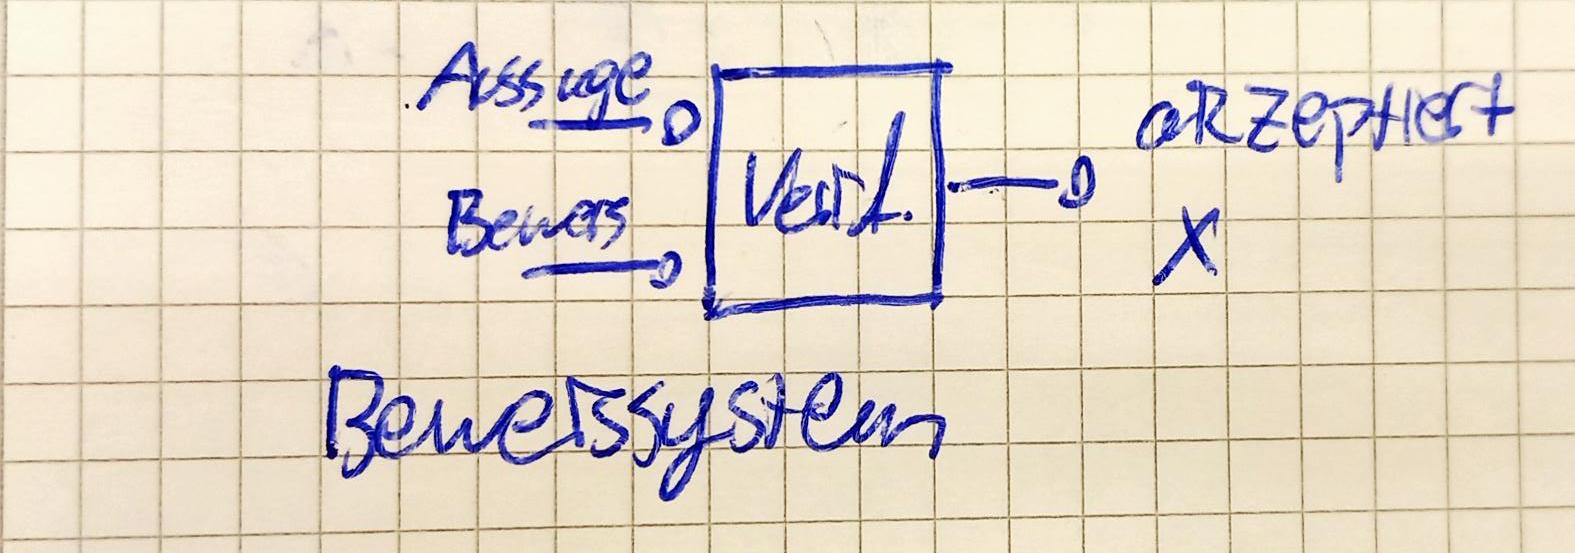
Beweissystem - gewünschte Eigenschaften: (siehe Kapitel 6)


Aussage: 1<0
Beweis: 1<0⟹˙2<1 (+1)
⟹˙2>1 (mult. mit 1, 1 ist negativ) (wahr)

Deshalb 1<0 wahr


⟹˙ | Punkt, weil Folgerungsschritt


S beweisen:

Falsch:

  1. S⟹T
  2. T ist wahr
S⟹˙⟹˙⟹˙T

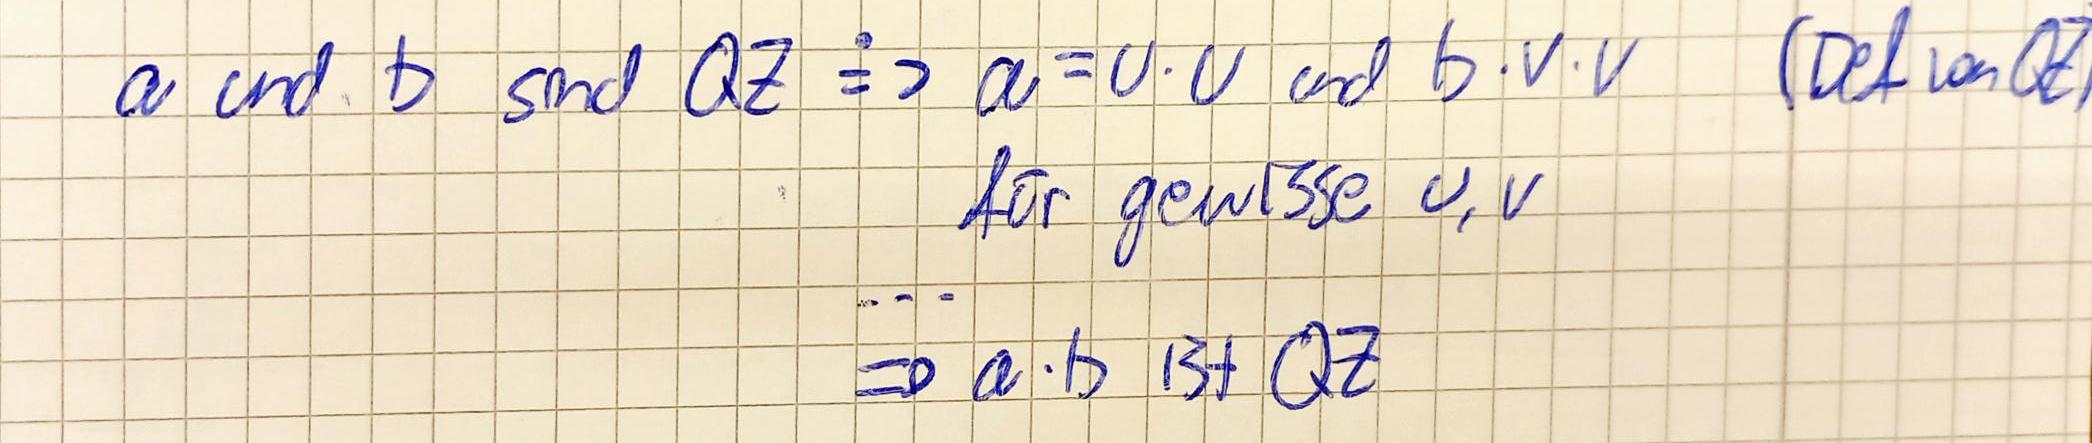
a und b sind QZ.

2024_09_25 17_25 Office Lens (5).jpg


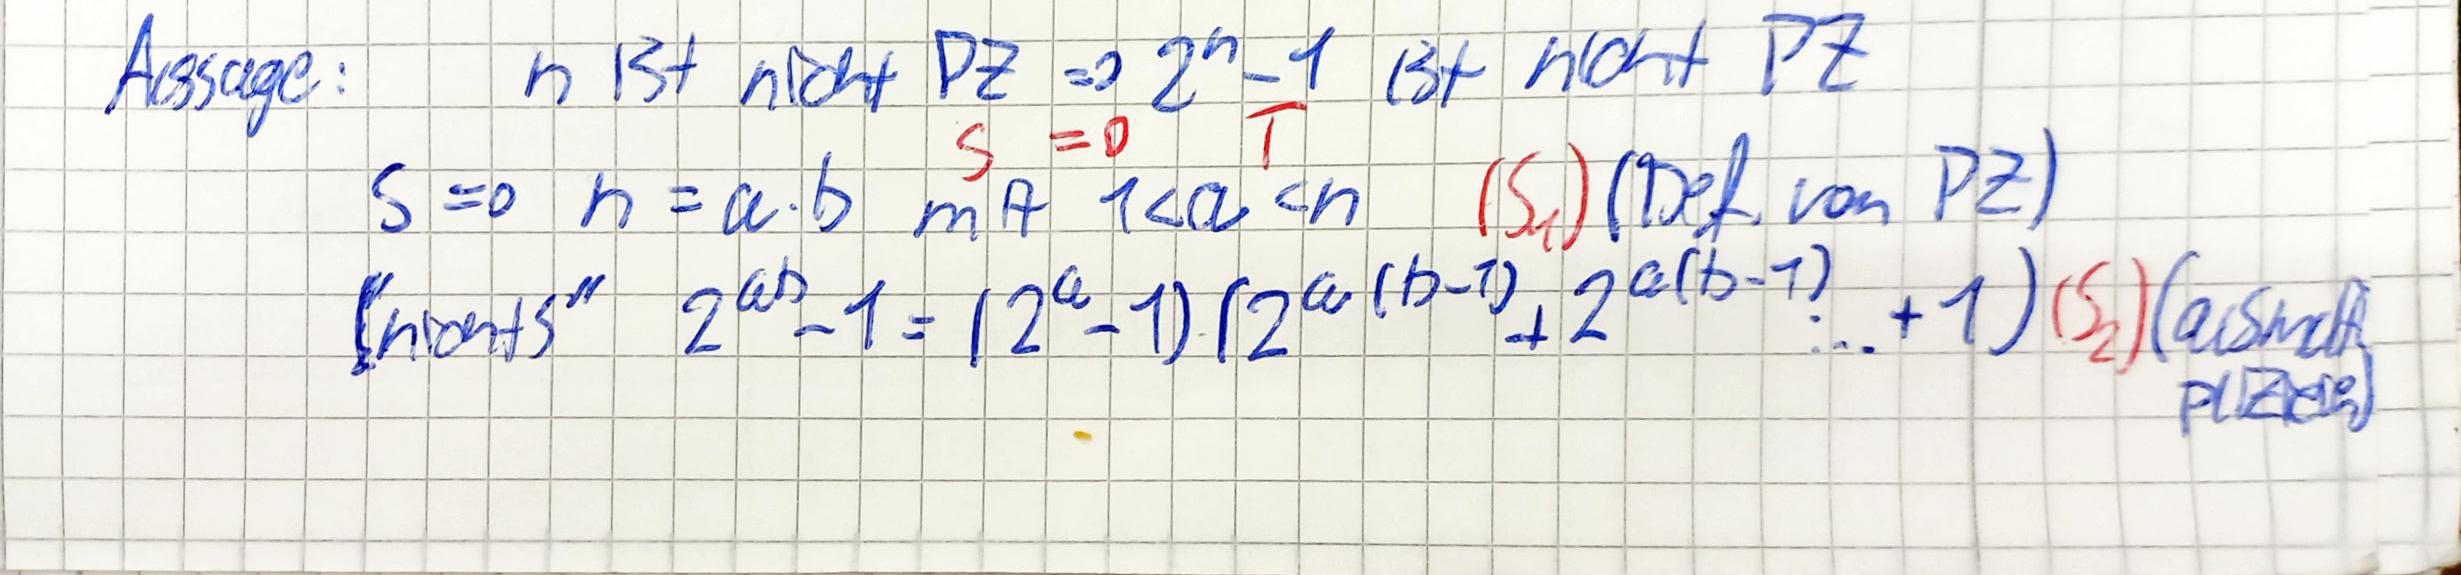
Aussage: 2143−1 ist keine PZ.
Beweis: n ist nicht PZ ⟹2n−1 ist nicht PZ
(oder) S⟹T

Bem: Nicht S wird bewiesen, sondern es wird bewiesen, dass S⟹T

2024_09_25 17_39 Office Lens (1).jpg
2024_09_25 17_39 Office Lens (2).jpg|400

Struktur: Aus etwas bewiesenem in Schritten Neues beweisen

S⟹˙S1S2S2⟹˙S3S1⟹˙S4S1⟹˙S5S3,S4,S5⟹˙T

2.4 Prädikatslogik

#timestamp 2024-09-30

Bsp: Spezialfall: U=N:
prime(x)
add(x,y) -> x+y (Infix-Notation)
mult(x,y)
less(x,y) -> x<y

Konstanten: 0,1,2
Aussagen: ∀x∃y:less(x,y)

Formeln sind nicht wahr oder falsch

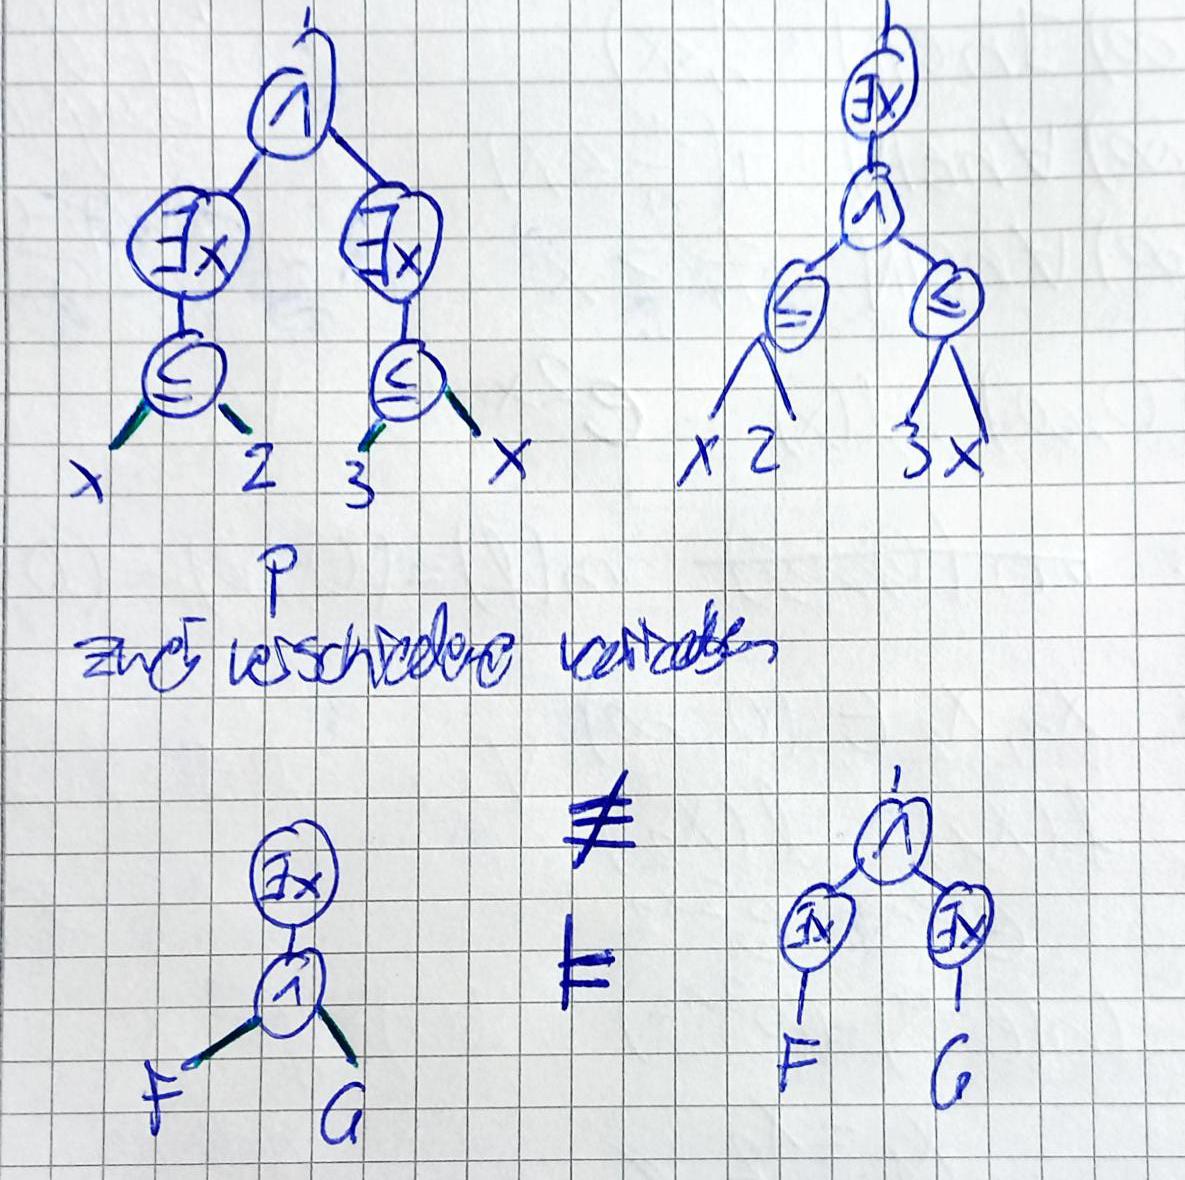
∀x(0≤x)wahr (Da Universum vorher definiert, hat Formel Wahrheitswert)∃x(2≤x)wahr∃x(x≤2)∧∃x(3≤x)wahr (x sind zwei verschiedene Variablen (siehe Bild))

2024_09_30 16_20 Office Lens (1).jpg|500

∀x(F∧G)≡∀xF∧∀xG
∀x ∃y(x+y=0)⏟Q(x)für N falsch (Beweis: z.B. durch Gegenbeispiel)

-> x,y müssen nicht unbedingt Zahlen sein
- es koennte irgendeine Struktur sein, solange +, = definiert ist
- unteres beispiel: x,y irgendetwas sein, solange vergleiche definiert sind (z.B. Matrizen, ...)


S: Es gibt eine kleinste Zahl
T: Es gibt nicht für jede Zahl eine (noch) kleinere

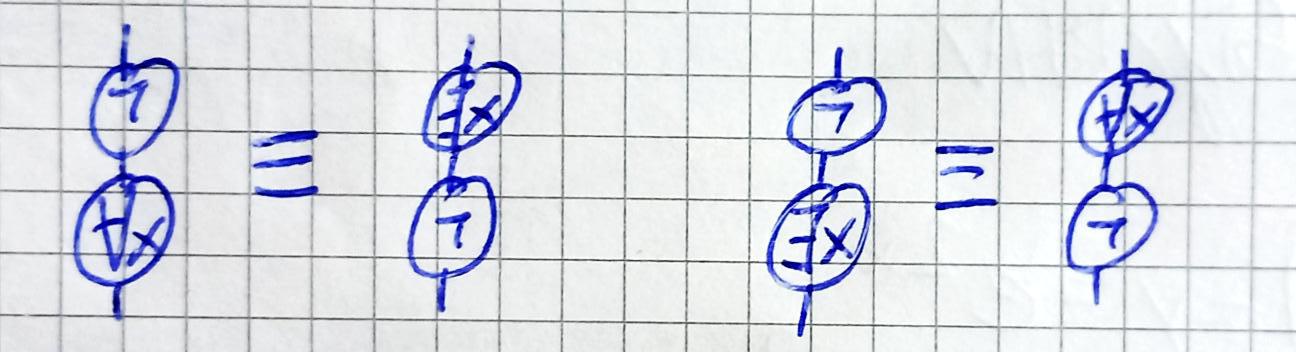
∃x∀y(x≤y)(S)¬∀x∃y(y<x)(T)≡∃x¬∃y(y<x)Umformung (siehe Bild)≡∃x∀y¬(y<x)

2024_09_30 16_20 Office Lens (2).jpg|500

komplexe Definition:

prime(x)⟺defx>1∧∀y∀z((x=y∗z)→(y=1∨z=1))x ist eine freie Variable
∀x(P(x)→Q(x))⊨∀P(x)→∀xQ(x)→mit →: Formel wäre Tautologie

-> logische Folgerungen

Vertauschen: mehrere gleiche Quantoren (∀x∀y) können vertauscht werden!

∀x∀y∀z(P(x,y)∧P(y,z)→P(x,z))⊨∀x∀y∀z∀w(P(x,y)∧P(y,z)∧P(z,w)→P(x,w))

-> transitiv: wenn P(y,z) und P(x,z), dann P(x,y)
-> Vorteil von Formulierung: Allgemein


Bsp:
U = Menschen
Prädikate:

Kommutativität:

sibl(x,y)≡sibl(y,x)Könnte auf logischer Stufe bewiesen werden

Reihenfolge Quantoren spielt eine Rolle (!):

∀x∃y par(x,y)jede person hat kinder∃x∀yes gibt person, die alle anderen menschen als ’par’ hat∀y∃xjede person hat eltern∃y∀xes gibt jemanden, der für alle Elternteil ist

Bsp. Verwandschaftsregeln

∀x¬par(x,x)Niemand ist Elternteil von sich selbst∀x∀y¬(p(x,y)∧p(y,x))Man ist nicht gegenseitig Elternteil

-> man könnte Verwandschaft über mehrere Grade nur sehr komplex ausdrücken -> Logik hat auch gewisse Grenzen


#timestamp 2024-10-07

F=∀x(P(x)→¬P(x))≡∀x¬P(x)∀x∀y∀z((P(x,y)∧P(y,z))→P(x,z))∀x((x=0)∨∃y(x∗y=1))¬(x=0)→""∀x(x≠0):∃y(x∗y=1)F ist Tautologie⊨FF≡⊤F ist unerfüllbarF≡⊥⊨¬F

2.6 Beweistechniken

#timestamp 2024-10-02

Komposition von Implikationen:

S⟹T und T⟹U wahr, dann S⟹U wahr

Lemma:

(A→B)∧(B→C)⊨A→C

andere Regel S⟹T und S⟹U wahr, dann S⟹(TundU)

Begründung:

(A→B)∧(A→C)⊨A→(B∧C)

Beweis von Implikationen

  1. Direkter Beweis von S⟹T

Annahme: S wahr
Beweis: T wahr (unter dieser Annahme)


Bsp: a,b Quadrathzahl (QZ), dann a∗b QZ

Beweis:

⟹˙ab=(u∗u)(v∗v)⟹˙ab=u∗u∗v∗v⟹˙ab=uv∗uv⟹˙ab=(u∗v)∗(u∗v)⟹˙∃m(ab=mm (m=u∗v))⟹˙ab QZ
  1. Indirekter Beweis von S⟹T

Annahme: T Falsch

Beweise S falsch (unter dieser Annahme)

Lemma:

¬B→¬A⊨A→B

Beweis:

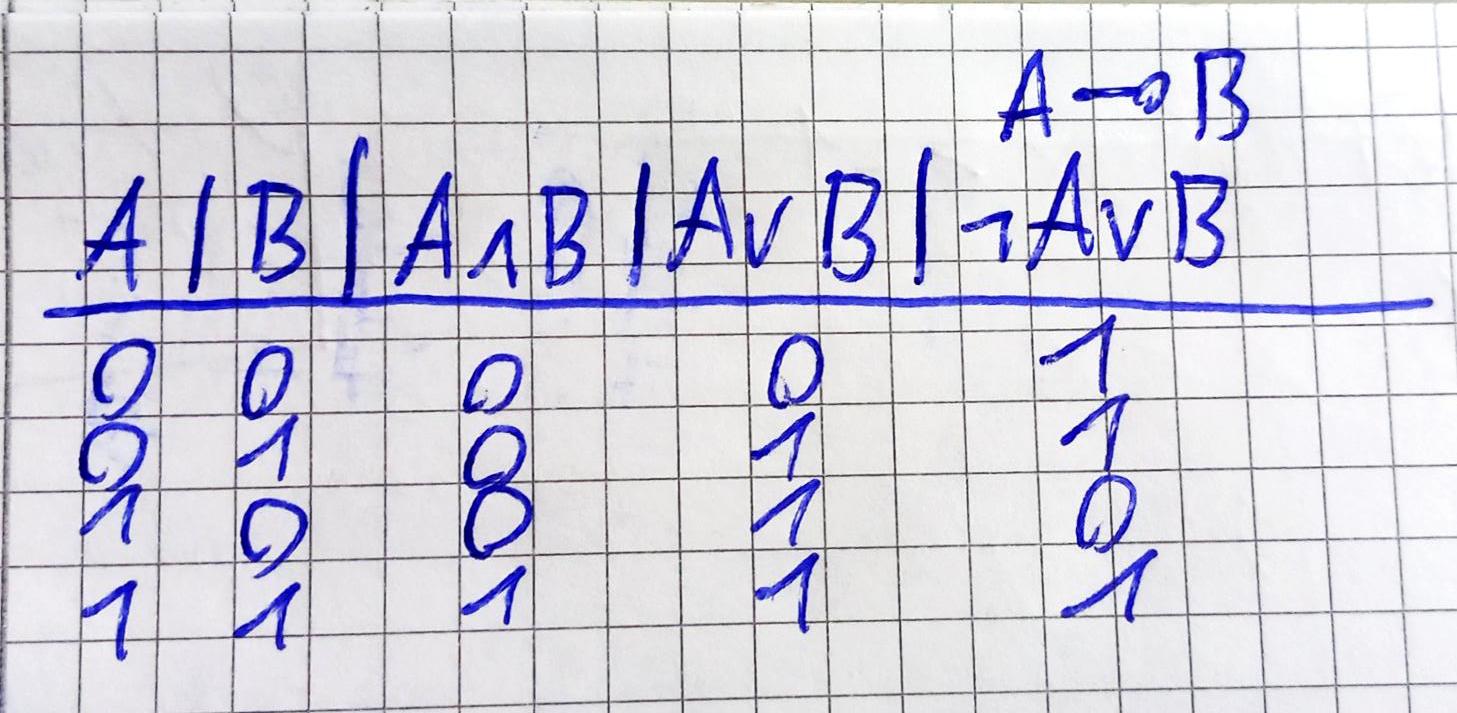
A B ¬B→¬A A→B
0 0 1 1
0 1 1 1
1 0 0 0
1 1 1 1

Bsp:
Behauptung: Wurzel von irrationaler Zahl >0 ist irrational.

S:x irrational
T:x irrational
U=R>0

Beweis:

Tfalsch⟹˙xrational⟹˙x=mn für gewisse ganze Zahlen⟹˙x=m2n2(m,n in Z)⟹˙x=uv(für u,v ∈nZ)⟹˙x rational⟹˙s falsch

Modus Ponens-Beweise

  1. Definiere R
  2. Beweise R wahr
  3. Beweise R⟹S wahr

Lemma: A∧(A→B)⊨B

Bsp: 23000≡30011⟺23000−1=m∗3001 für ein m∈Z

(*) Für n∈N gilt: (n>2 und n Primzahl ⟹2n−1≡n1)

(3001>2 und 3001 Primzahl) ⟹23000≡30011

Bleibt zu beweisen: 3001 ist Primzahl.

Fallunterscheidung

(zum Beweis von S)

  1. Definiere R1,…,Rk
  2. Beweise: mindestens eine Aussage Ri ist wahr
  3. Beweise: für alle i=1,…,k Ri⟹S wahr

Lemma: ((A1∨⋯∨Ak)∧(A1→B)∧⋯∧(Ak→B)⊨B)

k=1: Modus Ponens
k=2: (A1∨A2)∧(A1→B)∧(A2→B)⊨B

Bsp:
U= Punktierung eines 4x4 Schachbretts
S: Für P gibt es Überdecukung aller nicht markierter Felder

Beweis mittels Wiederspruch

  1. Definiere T
  2. Beweise T falsch
  3. Beweise: S falsch ⟹T falsch

Lemma: (¬A→B)∧¬B⊨A
Alternative:

  1. ""
  2. ""
  3. Beweise S∨T wahr

Lemma: (A∨B)∧¬B⊨A

(beide Lemmas sind äquivalent)

Bsp:
S:2 irrational
U≥Z0

Beweis:

Sfalsch$⟺˙2 rational⟺˙∃m∃n(2=mn∧gcd(m,n)=1)⟺˙∃m∃n(m2=2n2∧gcd(m,n)=1)

m2=2n2⟹˙2 teilt m2 ⟹˙⏟primfaktorzerlegung 2 teilt m
⟹˙ 4 teilt m2
⟹˙ 4 teilt 2n2
⟹˙ 2 teilt n2
⟹˙ 2 teilt n
⟹˙gcd(m,n)≥2.

S falsch ⟹˙∃m∃n(m2=2n2∧gcd(m,n)≥2∧gcd(m,n)=1⏟falsch für alle m,n)⏟⟹˙Twahr, Wiederspruch, da T offensichtlich falsch

Existenzbeweise

Universum X von Parametern
Sx für jeden x∈X

Ziel: Sx wahr für ein x∈X
Falls Sx durch P(x) definiert, dann Ziel ∃xP(x)

ExB ist konstruktiv: Finde a, sodass Sa wahr.
Bsp: Skriptum

Beweis mittels Gegenbeispiel

Sx für x∈X
Behauptung: Sx ist nicht wahr für alle x∈X
Sx durch P(x) gegeben: ¬∀xP(x)≡∃x¬P(x)

Bsp: Scriptum

Induktionwbeweise

∀nP(n) (U=N)

Prinzip: U=N ({k,k+1,…})

P Prädikat (unär)

  1. Verankerung: Beweise P(1) wahr (bzw. P(k) wahr)
  2. Induktionsschritt: Beweise P(n)⟹P(n+1) wahr

Theorem: U=N,P Prädukat
P(0)∧∀n(P(n)→P(n+1))
⟹∀nP(n)

3 Mengen, Funktionen

A⊆AmöglichA∈A=""=

Russel's Paradox:

R=def{A|A∉A}R∈R⟹R∉RR∉R⟹R∈R

ZF / ZFC Lösung:

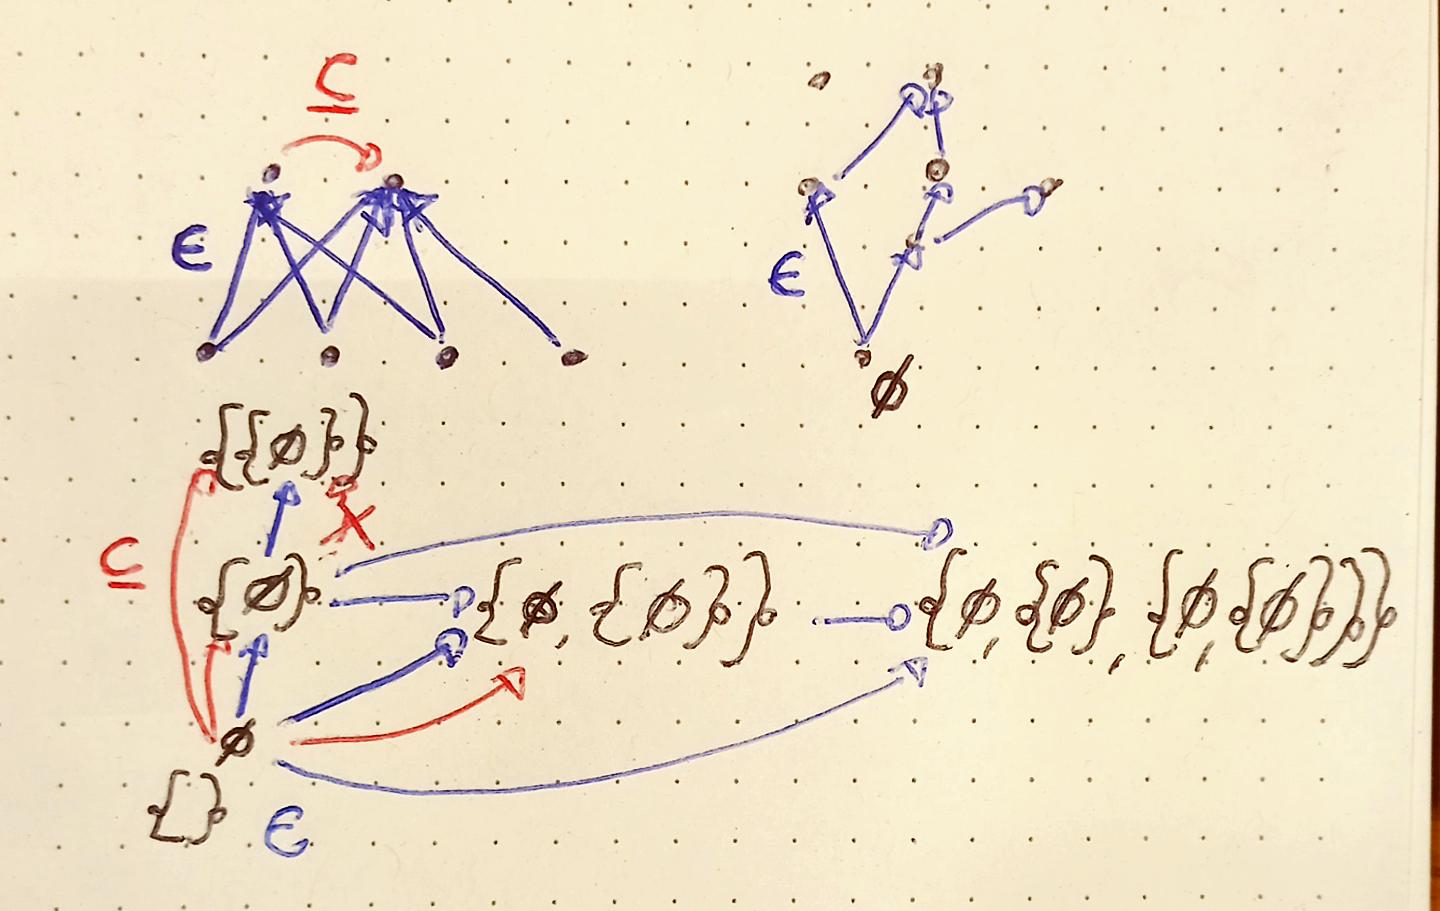
E(x,y)x∈yx∉y A=B=def∀x(x∈A↔x∈B)A⊆B=def∀x(x∈A→x∈B)

2024_10_07 15_58 Office Lens.jpg|500

¬∃xE(x,x)¬∃x(x∈x)

#timestamp 2024-10-09

Bsp 3.4:

A={{∅}}B={{∅},{∅,∅}}={{∅},{∅}}={{∅}}C={∅,{∅}}D={∅,{∅,{∅}}}x∈{a,b}⟺x=a∨x=b∀x(x∈{a,b}↔((x=a)∨(x=b)))

Wegen der Mengendefinition ist

A=BC∈DB⊆C

Methods to prove that two sets are equal:

(A⊆B)∧(B⊆A)

Lemma 3.1: {a}={b}⟹a=b

Are the sets equal?

{{∅}}≠{{{∅}}}

Proof with contradiction: We assume (Lemma 3.1) a≠b⟹{a}≠{b}
The contradiction is

{{∅}}={{{∅}}}⟹˙{∅}={{∅}}(Lemma 3.1)⟹˙∅={∅}(Lemma 3.1)⟹Contradiction

Note: All elements are also sets themselves. However, we will continue to use capital letters for sets and small letters for elements.


Def: A is an empty set if ∀x¬(x∈A)

Lemma 3.5: There is only one empty set (often denoted as ∅)

Lemma 3.6: ∅⊆A for all A (proof on page 58)

{a,b}={b,a}(a,b)=(cd)⟹a=c∧undb=d
  1. attempt: (a,b)=def{a,b} (wrong, since sets are unordered)
  2. attempt: (a,b)=def{a,{b}} (not possible, since this notation is not possible for all pairs)
  3. attempt: (a,b)=def{{a},{a,b}}

Lemma: {{a},{a,b}}={{c},{c,d}}⟺a=c∧b=d

a=b:(a,a)={{a}}


Lemma: A=B⟺A⊆B und B⊆A
Lemma: A⊆B∧B⊆C⟹A⊆C (transitivity)

A⊆B∧B⊆C⟺˙∀x(x∈A→x∈B)∧∀x(x∈B→x∈C)|Def von ⊆, 2Mal⟺˙∀x((x∈A→x∈B)∧(x∈B→x∈C))|∀xF∧∀xG≡∀x(F∧G)⟹˙∀x(x∈A→x∈C)|((F→G)∧(G→H)⊨(F→H))⟹˙A⊆C| Def. von⊆

Similiarly, we define the natural number

0=∅1={∅}2=1∪{1}s(n)=defn∪{n}|n|=n

We could also define the plus operator...

+m+0=mm+s(n)=s(m+n)

3.2 Mengen, Mengenoperationen

3.2.9 Kartesian product

Def: kartesisches Produkt

A×B={(a,b)|a∈A∧b∈B}R×R

3.2.8 Power set

Def: P(A)=def{S|S⊆A}

Bsp:

P(∅)={∅}≠∅P(∅)={∅,{∅}}P({a,b})={∅,a,b,{a,b}}(hopefully)

logical definition of power set

x∈P(A)⟺x⊆A∀x∃y∀z(z∈y↔∀w(w∈x)⏟something is wrong here)¬∃u∀x(x∈u)

3.2.4 Union and Intersection

The union of two sets is defined as

A∪B=def{x|x∈A∨x∈B}

3.3 Relations

3.3.1 Relation concept

binary relation, (A,B)-relation

A (binary) relation ρ from a set A to a set B (also called an (A, B)-relation) is a subset of A × B. If A = B, then ρ is called a relation on A.

Relations (examples):

Example 3.8:
Let S be all students at ETH, C the set of courses and P of professors


ρ^⊆B×Aρ^=def{(b,a)|(a,b)∈ρ}bρ^a⟺aρbρ⊆A×Bσ⊆B×Cρ∘σ={(a,c)|∃b∈B((a,b)∈ρ∧⏞"and" also possible(b,c)∈σ)}σ∘ρnicht sonderlich sinnvoll, da nicht gleiche menge

Example 3.10

x ip y=defx ET ofyIsParentip^=icIsChildip∘ip=igpIsGrandParent(ic∘ip)∖id=ihsIsHalfSiblingip∘igp=ip∘ip∘ip=ip3=igp∘ipx(ρ∪ρ2∪ρ3∪…)⏟ρ∗ transitiver abschlussy
Note

relations are sets.

properties of ρ Def. Formula Set
reflexiv aρa für alle a id⊆ρ
irreflexiv aρa für alle a ρ∩id=∅
symmetrisch aρb⟺bρa ρ^=ρ
antisymmetrisch aρa∧bρa⟹a=b ρ∩ρ^⊆id
transitiv aρb∧bρc⟹aρc ρ2⊆ρ⏟Lemma3.9
Lemma 3.9
aρb∧bρc⟹aρc⟺ρ2⊆ρ

antisymmetrical:

a|b|∘|=|

#todo What is id?

3.3.5 Composition of Relations

Lemma 3.8: ρ∘σ^=σ^∘ρ^
Beweis:

aρσ^c⟺˙cρσa| Def von ^⟺˙∃b(cρb∧bσa)| Def von ∘⟺˙∃b(bσa∧cρb)| Komm. von ∧⟺˙∃b(aσ^b∧bρ^c)| Def. von ^⟺˙aσ^ρ^c| Def. von ∘

3.4 Equivalence Relations

Relations that are reflexive, symmetric and transitive, e.g
a≡7mb
≡7∩≡5=≡35

#timestamp 2024-10-16

Def equivalence relation

For an equivalence relation θ on a set A and for a∈A, the set
of elements of A that are equivalent to a is called the equivalence class of a and is
denoted as [a]θ

[a]θ=def{b∈A|bθa}

Example
Z:a≡mb⟺defm|(a−b)

[a]≡m={…,a−2m,a−m,a,a+m,a+2m,…}[0]≡3={…,−6,−3,0,3,6,9,…}[1]≡3={…,−5,−2,1,4,7…}

3.4.2

Remark: Since equivalence classes are not connected in between, they divide the set in different parts, called Partitions.

Theorem 3.11 The set A/θ of equivalence classes of an equivalence relation θ on A is
a partition of A.

A/θ=def{[a]θ|a∈A}

3.4.3

(a,b)∼(c,d)=defad=bc

Reflexiv:

(a,b)∼(a,b)⟺˙ab=ba⏟is wahrDef von ∼Komm. von *⟺˙Ueli hatte keine Lustim Skript

transitiv:

Annahme (a,b)∼(c,d)(1)(c,d)∼(e,f)(2)

zu beweisen:

(1),(2)⟹(a,b)∼(e,f)(S)(1)⟺˙ad=bc(3)(Def von ∼)(2)⟹˙cf=de(4)("")(3),(4)⟹˙adcf=bcde(5)(Multiplikation ist eine Funktion)(5)⟹˙acf=bce(6)d Kürzen, d≠0

3.5 Partial order Relations

Relations that are reflexive, antisymmetric and transitive

3.5.2 Hasse Diagrams

#todo Was bedeutet kanonisch?

3.5.3 Combinations of Posets and the Lexicographic Order

2024_10_21 15_27 Office Lens.jpg

3.6 Functions

Warning

In DiscMat, f∘g is calculated in a different order depending wether it is used fro functions or relations

  • for functions: g∘f→ first f, then g (g(f(a)))
  • for relations: g∘f→ first g, then f (f→g)

#timestamp 2024-10-23

Lemma 3.x:

f,g injektiv / surjektiv / bijektiv⟹g∘f injektiv /surjektiv / bijektiv

Beweis:

a≠a′⟹˙f(a)≠f(a′)(f ist inj.)⟹˙g(f(a))≠g(f(a′))(g ist inj.)⟹˙(g∘f)(a)≠(g∘f)(a′)(Def von ∘)⟹˙g∘f ist injektiv(Def von inj.)A∼B⟺defEs gibt Bij. A→BA⪯B⟺def             Inj.A≺B

#timestamp 2024-10-21

3.7 Countable and uncountable sets

A∼B=defEs gibt eine Bij. A→BA≼B=defEs gibt eine Inj.A≺B=defEs gibt eine Bij. A→C mit C⊆BA≼N      A ist abzählbar

#timestamp 2024-10-23

3.7.1

Bernstein-Schröder-Theorem:

A⪯B und B⪯A⟹A∼B

3.7.2

Die natürlichen Zahlen N ist die niedrigste Unendlichkeitsstufe

3.7.3

{0,1}∗={ϵ,0,1,00,01,10,11,000,…}{0,1}∗∼N

Thorem 3.19

N×N=N{0,1}∗×{0,1}∗∼{0,1}∗(a,b)↦a||b

Cor. A⪯N und B⪯N⟹A×B⪯N
Theorem:
(i) A⪯N⟹An⪯N
(ii)
(iii) A∗⪯N

Beweis von (iii):
Sei f:A→{0,1}∗
Inkektion A∗→({0,1}∗)∗=(a1,a2,⋯↦(f(a1),…)
Suche: ({0,1}∗)∗→{0,1}∗
Eine Lösung: (010,10,1101)↦00010011010011…

0↦001↦01,↦11

3.7.4 Uncoutability of {0,1}∞

{0,1}∞N→{0,1}{0,1}∗→{0,1}

({0,1}∞≻{0,1}∗)
({0,1}∞≁{0,1}∗) !!!

Theorem: {0,1}∗≻N
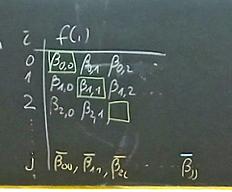
Beweis: Sei f:N→{0,1}∞ Injektion
f(i)=defβi,0,βi,1,βi,2,βi,3
∝=defβ―0,0,β―1,1,…

2024_10_23 15_55 Office Lens.jpg|200

N×N×N≺{0,1}∞∼{0,1}∞×{0,1}∞{0,1}∞∼R∼R×R

4 Number Theory

a|b und a|c⟹a|(b+c)

Proof:

a|b⟺def∃x(b=ax)b=axc=ay⟹˙ax+ay=b+c(wegen Addition von funktionen)⟹˙a(x+y)=b+x(Distr.gesetz)⟹˙a|(b+x)(Def. von |)

Struktur, in der diese Gesetze gelten

(R;+,−,0,⋅,1)

The Ring is a set where the following is true:

Lemma: Für jedes a gilt: a⋅0=0
Proof:

a⋅0=0+a⋅0(0+b=b ∀b)=((−a0)+a0)+a0(associativity)=(−a0)+a0+a0((−b)+b=0 ∀b)=(−a0)+a(0+0)(DG.)=(−a0)+a0(0+0=0)=0(wie 2)
Z[i] (a+bi)(c+di)=ac−bd+(ad+bc)i

-> eigentlich addition von winkel und Längenbetrag

4.1.1 Number Theory as a Mathematical Discipline

Catalan conjecture:

ya−xb=1

for a,b>1

4.4.2 Division mit Remainder

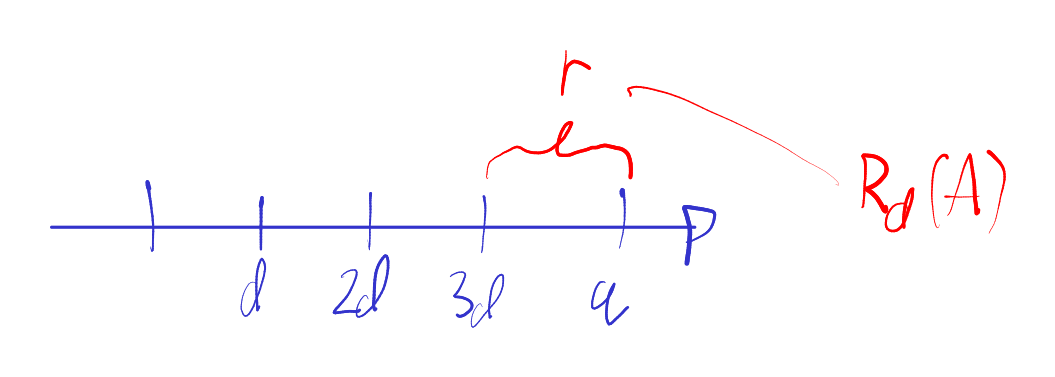
Theorem: dividieren mit Rest

a=dq+r0≤r<|d|

Pasted image 20241028145513.png|500

4.2.3 Greatest common divisor

Definition 4.2

For integers a and b (not both 0), an integer d is called a greatest common divisor of a and b if d divides both a and b and if every common divisor of a and b divides d, i.e., if

d|a∧d|b∧∀c((c|a∧c|b)→c|d)

e.g. a=30, b=45

{−15,−5,−3,−1,1,3,5,15⏟gcd(a.b)}

-> gcd refers only to the positive divisor

Lemma 4.2

gcd(m,n−qm)=gcd(m,n)

Proof: Let A be the set of all common divisors or m,n. Then #ueliGotBored

Definition 4.4

The ideal generated by a,b (set of all linear combinations of a,b) is

(a,b)=def{ua+vb|u.v∈Z}

similarly, the ideal of a single int is

(a)={ua|u∈Z}

e.g. (10,16)={0,10,16,26,6,4,2,…}=(2)

Lemma (a,b)=(d)⏟g.g.T(a,b),weil negativ auch möglich
Corollary 4.5

gcd(a,b)=ua+vb

e.g a=17,b=7
(17,7)=Z

4.3 Factorization into Primes

not relevant for exam (?)

4.5 Congruences and Modular Arithmetic

4.5.1 Modular Congruences

Example 4.9

x3−x−1⏟≡32=y2⏟≡30,1

Def: 4.8

a≡mb⟺defm|(a−b)

a≡mb
c≡md

-> a+c≡mb+d

#timestamp 2024-10-30

Bem:

a≡mb⟺defm|(a−b)aber nicht hier verwendet:amodb(bedeutet eigentlich rest)

Lemma 3.14

a≡mb und c≡md⟹a+c≡mb+d

4.5.2 Modular Arithmetic

Corollary:

Rm(f(a1,…,ak))=Rm(f(Rm(a1)),…,f(Rm(ak)))

works only if we are only interested in the remainder
Example

R13(3100)=R13((33⏟1)33⏟13)=3

#todo: look up "Neunertest"

4.5.3 Multiplicative Inverses

Lemma 4.18 The congruence equation

ax≡m1

has a solution x∈Zm⟺gcd(a,m)=1. The solution is unique.

Proof of ⟸

gcd((a,m))⟹˙ua+vm=1cor 4.5⟹˙au≡m1vm≡m0,lemm 4.14,komm von ⋅⟹˙a⋅Rm(u)≡m1

4.5.4 The Chinese Remainder Theorem

Example
Pasted image 20241103165251.png|400

5

Bsp

<S;∗><Z;+,−,0><Z;>
* a b c
a b c a
b c b a b
c a b c
c∗x=xc ist ein neutrales elementx∗c=c(b∗b)∗a=b∗a=c≠b=b∗c=b∗(b∗a)nicht kommutativ -> mittleres feld ändern

Bsp

* e a b c
e e a b c
a a e c b
b b c e a
c c b a e
-> associative, because
-> commutative

5.2 Monoids and Groups

5.2.1 Neutral element

Lemma 5.1:

e ist LNEe′ ist RNE}⟹e=e′

Beweis:

e∗e′=e(e′ ist RNE)e∗e′=e′(e ist LNE)⟹e=e′

5.2.3 Inverses and Groups

<M;∗,e>monoid

Lemma 5.2

LIb∗a=eRIa∗c=e}⟹Lemmab=c

Proof

b=b∗e(e ist NE)=b∗(a∗c)()=(b∗a)∗c(Ass.)=e∗c(Ass)=e(e NE)
Def 5.7 Group

A group is an algebra <G;∗,,^e> satisfying the following axioms:

  1. ∗ is associative.
  2. e is a neutral element: a∗e=e∗a for all a∈G.
  3. Every a∈G has an inverse element a^, i.e. a∗a^=a^∗a=e

Bsp

<Q∖{0};⋅,(⋅)−1,1><Z;+,−,0><Zm;⊕m,⊖m,0><Zm∗;⊙m,^,1>Zp<Z15∗G1∀x∀y∀z(x∗y)∗z=x∗(y∗z)∀x∀y∀zf(f(x,y),z)=f(x,f(y,z))G2′∀x x∗e⏟G2:=e∗x=x∀x f(x,e)=xG3′∀x∃y x∗y⏟G3:y∗x=e

Lemma 5.3

(i) a^^=a(ii) a∗b^=b^∗a^…

5.2.4 (Non-)minimality of the Group Axioms

**Lemma **

{G1,G2′,G3′}⊨G3

Proof:

a^∗a=(a^∗a)∗eG2’; note: e has been written right=(a^∗a)∗(a^⏟e∗a^^)=a^∗a^^=a^∗a

5.2.5 Some examples of groups

* e a
e e a
a a e
<Z2;⊕2>Z3Z4Z2×Z2Z5

S3

2024_11_04 15_57 Office Lens.jpg|300

<Zm∗;⊙m>Zm∗={1,2,3,4}Z5∗≃Z4Z8∗={1,3,5,7}Z8∗=Z2×Z2

-> Z8∗ isomorph, da Neutralelement auf Diagonale


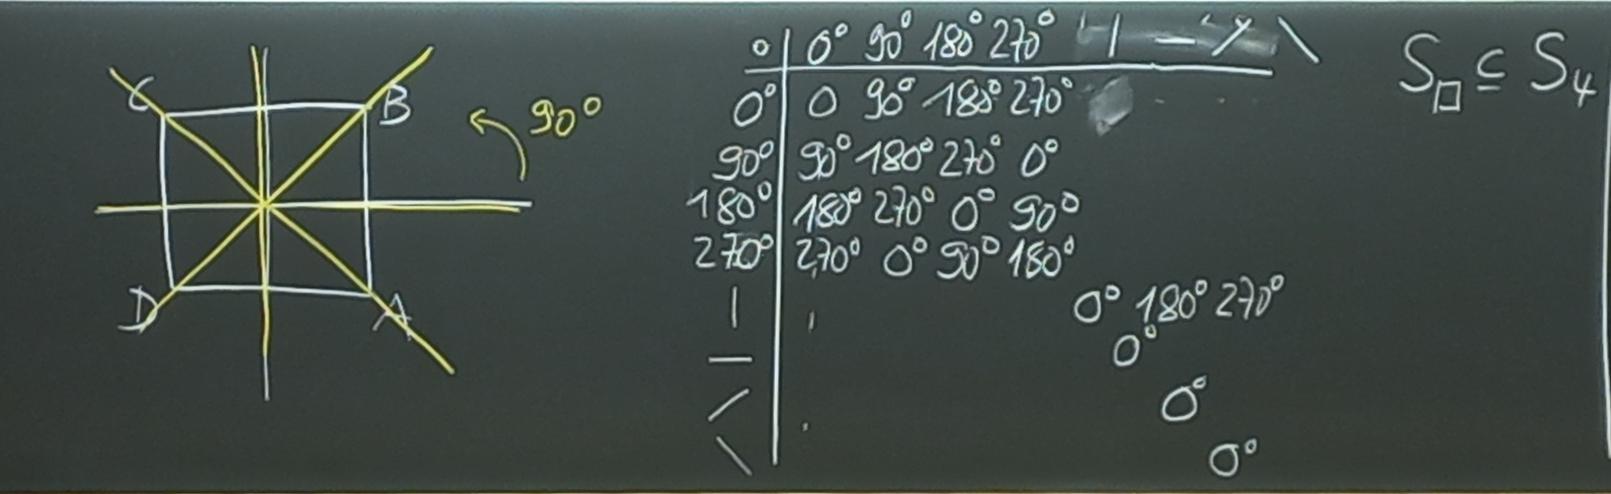
2024_11_06 14_59 Office Lens.jpg

Untergruppe aus Drehungen

S◻⊆S4

-> anzahl Elemente einer Untergruppe ist Teiler der Gruppe

5.3 The structure of groups

5.3.1 Direct Product of groups

Definition 5.9. Direct product of grroups

The direct product of n groups <G1;∗1>,…,<Gn;∗n> is the algebra

<G1×⋯×Gn;∗>

where the operation ∗ is component-wise:

(a1,…an)⋆(b1,…,bn)=(a1∗b1,…,an∗bn)

5.3.2 Group Homomorphisms

strukturerhaltende abbildung

2024_11_06 15_47 Office Lens.jpg|400

homomorphism:
isomprhism: homomorphism which is bijective
automorphism: isomorphism to itself


Lemma 5.5
ψ:G⏟∗→H⏟⋄
(i): ψ(e)=e′
(ii) ψ(a^)=ψ(a)^H

Proof of (i):

e′=ψ(e)⋄ψ(e)^(G3 für H)=ψ(e∗e)⋄ψ(e)^(G2’ für G)=(ψ(e)⋄ψ(e))⋄ψ(e)^(Hom. def.)=ψ(e)⋄(ψ(e)⋄ψ(e)^)(G1 für H)=ψ(e)⋄e′(G3 für H)=ψ(e)(G2 für H (?))
n (nicht isomorphe) Gruppen G mit |G|=n
2 Z2
3 Z3
4 Z4,Z2×Z2
5 Z5
6 Z6,S3 (S3 nicht kommutativ)
7 Z7 (bei primzahlen gibt es immer nur zyklische Gruppe,
addition mod7)
8 Z8,Z2×Z4,Z2×Z2×Z2,S◻,Q8
(S◻,Q8 n.k., S◻ heisst D4 auf wikipedia)
...
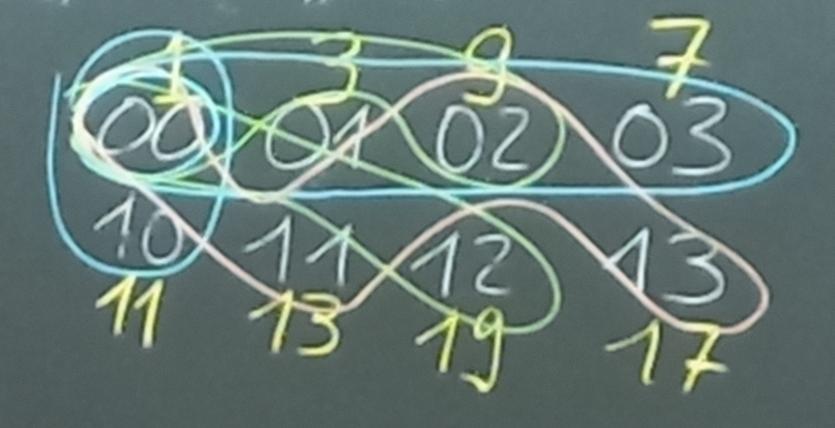
Betrachte Z2×Z4
01,01,02,03
10,11,12,13

Betrachte Z15∗

{1,2,4,7,8,11,13,14}(alle Teilerfremnden elemente von 15)

-> kommutativ
-> isomorph zu Z2×Z4, da

00->1  01->7 02->4  03->13
10->11 11->2 12->14 13->8

Bilden Untergruppen:

00,1000,11,02,13(Prüfen: zeigen, dass 1,2,4,8 mit modulo untergruppe bilden)

#timestamp 2024-11-11

Repetition
Example direct product, isomorphism
⟨Z2,⊕2⟩×⟨Z4,⊕4⟩
Z20∗={1,3,7,9,11,13,17,19}(all element that are not divisible by 2,4,5)

01 01 02 03
1  3  9  7  -> 3 (3^1=3, 3^2=9, 3^3=7, 3^4=1 -> cyclic)
10 11 12 13
11 13 19 17 ->

there is an isomorphism:

Z2×Z4→Z20∗(0,1)↦3(1,0)↦11

subgroups:
2024_11_11 15_53 Office Lens.jpg|300

5.3.4 The Order of Group Elements and of a Group

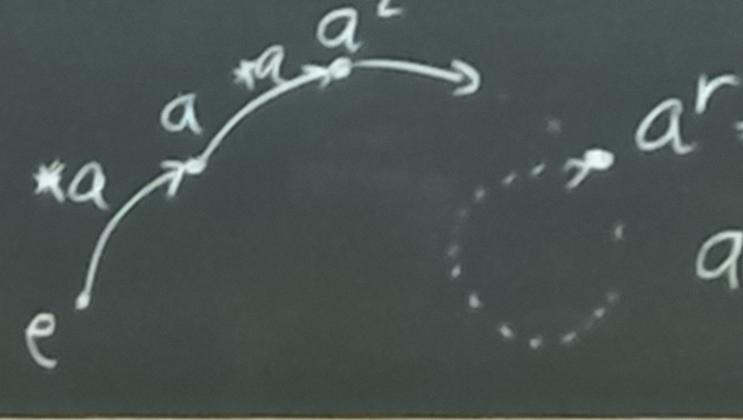
G,a0=ean=a∗a∗⋯∗a⏟n mala−1=a^am∗an=am∗nZ→G (homomorphismus zu ganzen Zahlen)

-> ord(a)=min{n≥1|an=e}

an=aRord(a)(n)
Lemma 5.6

finite group G⟹ ord(a) is finite

Example
⟨Z12;⊙12⟩2,4,8,4,8,4,8,…
-> false, because ⟨Z12,⊙12⟩ is a monoid, not a group

Proof

ar=as=bas−r=b∗b−1=e(because a−1=a^)⟹ord<∞◻(? why)

5.3.5 Cyclic Groups

Definition 5.14

The group generated by a is

⟨a⟩={an|n∈Z}

Example

|G|=n|G|=p (prim)
-> G is always cyclic

5.3.7 The Order of Subgroups

Theorem 5.8 (Lagrange)

Let G be a finite group and H a subgroup of G, then

|H| divides |G|

Proof:
G:e⏟∗a=a,h2⏟∗a=a∗h2,…,h|H|⏟∗a=a∗h|H|

H:e,h2,…,h|H|∗a:a,a∗h2,…,a∗h|H|∗b

2024_11_11 14_43 Office Lens.jpg|300

Corollary 5.10 (extended)
aord(a)=e
a|G|=e
|⟨a⟩|=ord(a)=|G|

5.3.8 The Group Zm∗ and Euler’s Function

Theorem: ⟨Zm∗;⊙m⟩ is a group
gcd(a,m)=1 and gcd(b,m)=1⟹gcd(ab,m)=1

|Zm∗|=φ(m)

φ(15)=8
φ(20)=8
φ(12)=4
φ(27)=18

m=∏i=1rpieiφ(m)=∏i=1r…φ(piei)=piei−1(pi−1)⏞

Corollary 5.14
aφ(m)≡m1
ap−1≡p1(where p is a prime, but also works for some other numbers)

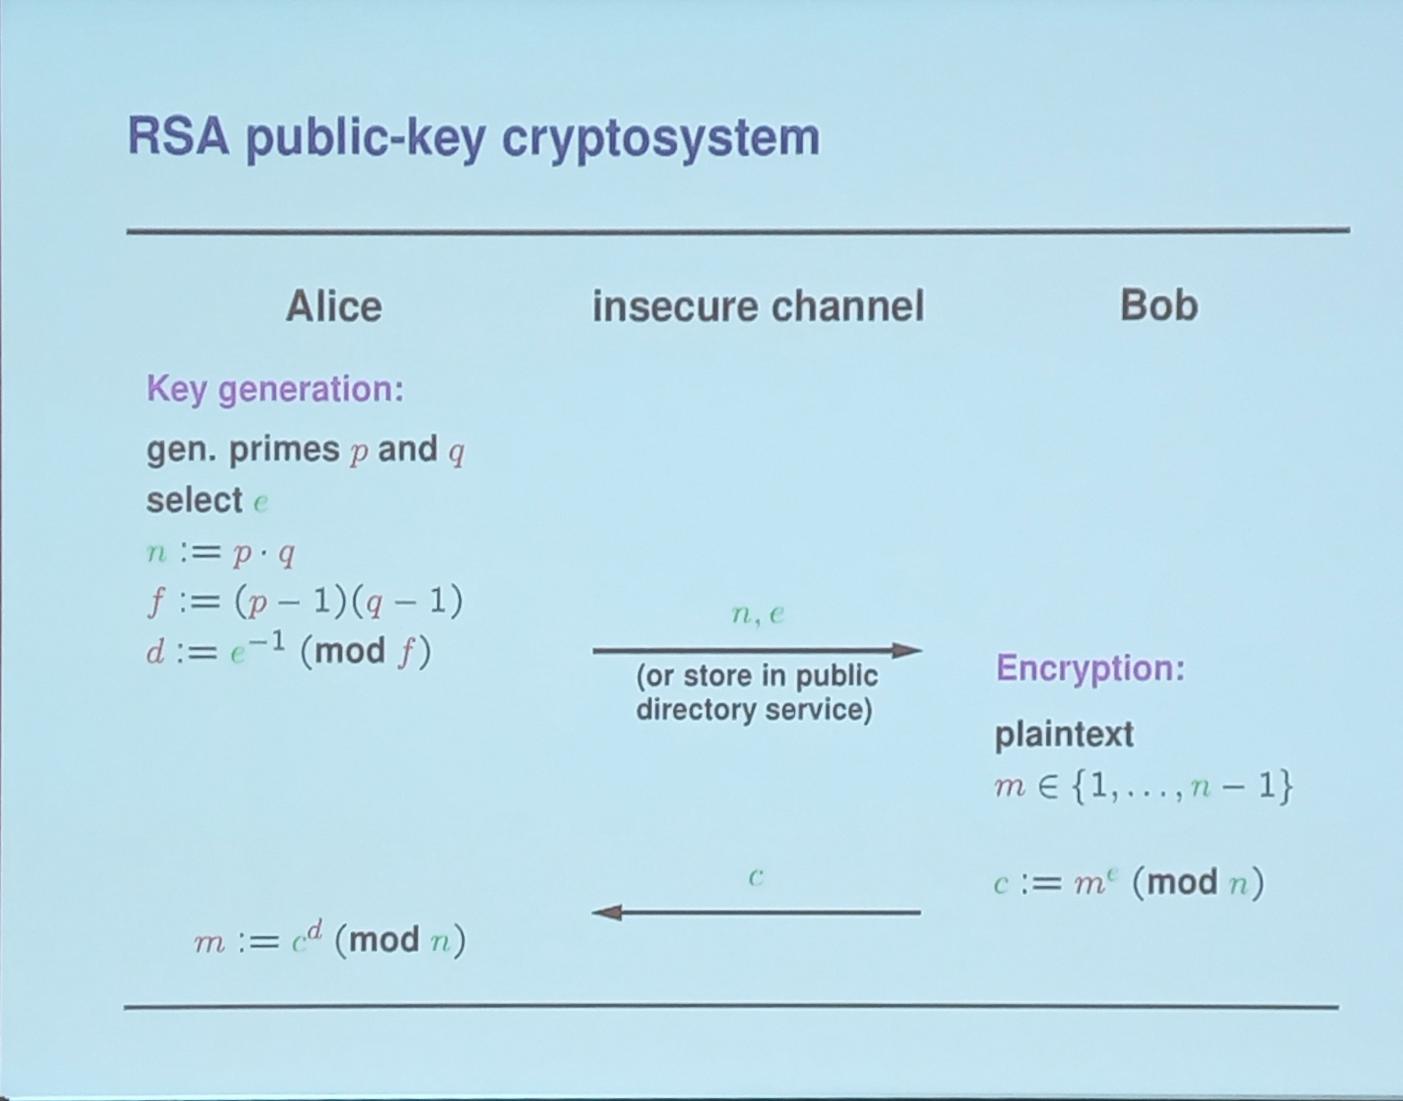
5.4 Application: RSA Public-Key Encryption

5.4.1 e-th Roots in a Group

Theorem 5.16

G:x↦xegcd(e,|G|)=1y↦yded≡|G|1

G is a bijektion

Proof

(xe)d=xed=xk|G|+1=(x|G|⏟1)kx=x

Idea behind RSA:
Zm∗ mit m=p∗q | φ(m)=(p−1)(q−1)

2024_11_11 15_53 Office Lens (1).jpg|500

#timestamp 2024-11-13

5.5 Rings and Fields

We now consider algebraic systems with two binary operations, usually called
addition and multiplication.

5.5.1 Definition of a Ring

Definition 5.18.

A ring 〈R; +, −, 0, ·, 1〉 is an algebra for which

  • (i) ⟨R;x,−,0⟩ is a commutative group.
  • (ii) ⟨R;⋅,1⟩ is a monoid.
  • (iii) a(b+c)=(ab)+(ac) and (b+c)a=(ba)+(ca) for all a, b, c ∈ R (left and right distributive laws).
    A ring is called commutative if multiplication is commutative (ab=ba) [21]

Lemma

0a=0(−a)b=−(ab)

iv)1≠0falls |R|≥2

Proof
Sei a≠ beliebig
a⋅0=0Lemma S.17 (i)
W'beweis: Annahme 1=0

⟹˙a0=weil 1=0a1=1 ist NEa⟹˙a=0WS

Proof (formal)

a≠0(1)WB:1=0(2)a⋅0=0(3)(Lemma 5.17 (i))(2)⟹a0=a1(4)(Multiplikation ist F.)a1=a(5)(1 ist NE von ∗)(3),(4),(5)⟹˙0=aWS

Example
R (z.B. Z,R)

-> ring-axiome überprüfen
-> commutativity:
#ueliGotBored

Proof of [21]

(1+1)(a+b)=1(a+b)+1(a+b)=(a+b)+(a+b)=a+b+a+b=(1+1)a+(1+1)b=1⋅a+1⋅a+1⋅b+1⋅b=a+a+b+b

5.5.2 Units and the Multiplicative Group of a Ring

Example:

RR∗(a0,a1,a2)∗(b0,b1,b2,b3)=(f0,f1,f2,f3,…f0=a0b0f1=a0b1+a1b0f2=a0b2+a1b1+a2b0später im Skripta2x2+a1x+a0R[x]

Def
R∗={u|u ist invertible}

Lemma

R∗u,v∈R∗⟹uv∈R∗(uv)−1=v−1u−1

5.5.4 Zerodivisors and Integral Domains

Example
a≠0,b≠0:ab=0
Z20:8⊙1515=0
-> not an integral domain ("Integritätsbereich")

Definition 5.24.

An integral domain D is a (nontrivial) commutative ring without zerodivisors: For all a,b∈D we have ab=0⟹a=0∨b=0.

5.6.1 Factorization and Irreducible Polynomials

Z5[x]
(3x+2)(2x+4)=x2+x+3
Z2[x]
(x2+x+1)⏟irreducible polynom(x+1)=x3

Example (ring with complex numbers)

-> all prime numbers (?)

#timestamp 2024-11-18

recap:
Ring R
Bsp:

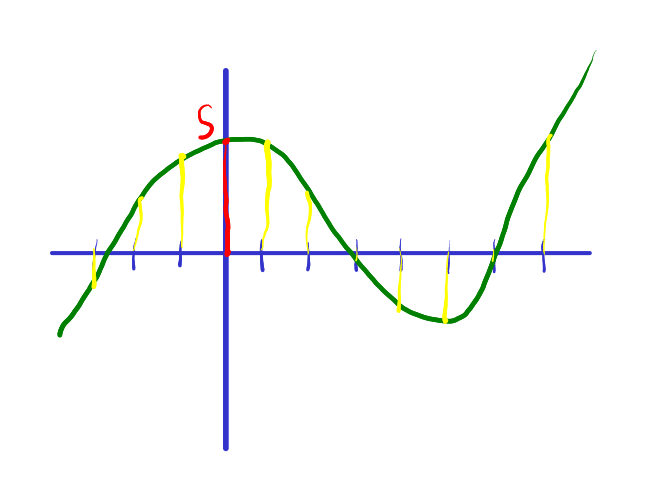
Ein Polynom von grad n kann mit n+1 Stützstellen interpoliert werden
-> folgendes Polynom kann mit vier Stützstellen interpoliert werden (nur in Körpern!)
-> daraus kann S berechnet werden
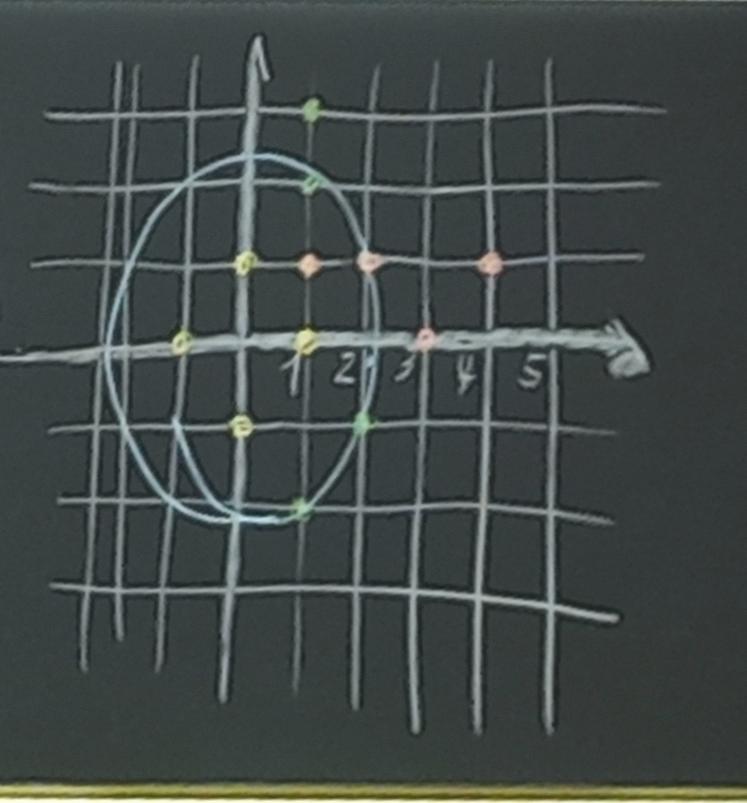
Pasted image 20241118142853.png|300
H-Ring:

i2=−1
-> zwei-dimensionale Erweiterung
i2=j2=k2=ijk=−1
(a+bi+cj+dk)
-> vier-dimensionale Erweiterung (quadronionen) der reelen zahlen, Ring

Gruppe: {1,−1,i,−i,j,−j,k,−k}=Q8 (5. Gruppe mit 8 Elementen)

-> 8-dimensionale Erweiterung noch möglich

5.5.6 Fields

Theorem 5.24

A field is an integral domain (IB)

Proof: Einheit in Ring ist nicht NT ()

u∈R∗⟹(uv=0⟹v=0)u∈R∗uv=0}⟹v=u−1⋅u⏟1⋅v=u−1⋅0=0
Theorem 5.23

Zp ist Körper⏞GF(p)⟺p prim

we know:
Z→Zm→Zp→Körper
our goal this week:
F→F[x]⏟finitefield→F[x]m(x)→F[x]p(x)→Körper→F→…
-> constructing new fields

Note: Zm,F[x]m(x) sind keine körper

5.6 Polynomials over a field (F[x])

5.6.1 Factorization and Irreducible Polynomials

R[x]:x2+3x+2=(x+1)(x+2)x2+1irreduzibelx4+1=(x2+2x+1)(x2−2x+1)

Pasted image 20241118150227.png|300

-> es gibt keine irreduziblen Polynome mit Grad >2

Teiler von x2+3x+2
-> πx+π ist teiler (1πx+2π)

gcd(x2+4x+3,x2+3x+2)=x+1

GF(5)[x]⏟Z5x3+4x2+1
-> nullstelle: (x+3)(x2+x+2⏟f(x)irr.)

a 0 1 2 3 4
f(a) 2 4 3 4 2
-> keine Nullstelle -> irr.

Bsp
GF(2)[x]:x5+x4+1=(x2+x+1)(x3+x+1)

#todo
Lemma: Wenn exponenten restklasse bilden

5.6.2

Bsp

GF(7)[x]:(3x4+_x+5):(2x2+x+1)=5x2…

(5=32=3⋅2−1=3⋅4=5)

vollständige division:
Pasted image 20241118154525.png|600

Wir wollen:
a(x)=b(x)q(x)+r(x)
wobei deg⁡(r(x))<deg⁡(b(x)).

-> Zeigen: Lösung eindeutig, Rest < Grad 2

Bsp
GF(2)[x](x4+x+1):(x2+x+1)=
Pasted image 20241118154901.png|600

Zentrale idee: Division mit Rest eindeutig, mit Bedignung für Rest

Ring müsste Integritätsbereich sein.

#timestamp 2024-11-20

R

|R∗| "<<" |R|

nicht-trivialen Fakt.: a=b⋅c mit b,c,∉R∗

Bsp komplexe Zahlen

2024_11_20 14_57 Office Lens.jpg|300
|Z[i]2+i|=13


F[x]a(x)=b(x)q(x)+r(x)
deg⁡(r(x))<deg⁡(m(x))

a(x)≡m(x)r(x)
Rm(x)(a(x))=r(x)

Bsp R[x]
R[x]:(5x3−2x+1):(3x2+2)=53x(rest −163x+1)

5.7 Polynomials as Functions

5.7.1 Polynomial Evaulations

Example 5.58

GF(5)[x]:a(x)=2x3+3x+1(mit Nullstelle:)2
α 0 1 2 3 4
a(α) 1 1 3 4 1
2 2 4 0 2

Lemma 5.28
a(α)+b(α)=(a+b)(α)
a(α)⋅b(α)=(a⋅b)(α)

5.7.2 Roots

Lemma 5.29 (im Körper F[x])
(x−α)|a(x)⟺a(α)=0(aussage, hat nicht mit ringen, etc. u tun)

Proof

(⟹)a(x)=(x−α)q(x)(def |)a(α)=(α−α)⏟0q(α)=0(⟸)a(x)=(x−α)q(x)+r(x)⏟const.=ra(α)⏟0=(α−α)⏟0q(α)+r⟹r=0

Theorem 5.31
F[x]a(x)deg⁡(a(x))=d
a(x) hat ≤d Nullstellen

Proof

a(x) hat NS α1,…,aee>d⟹˙(x−ai)|a(x)i=1,…,e⟹˙∏i=1e(x−αi)|a(x)

5.7.3 Polynomial Interpolation

Bsp GF(5)[x]:a(x)Grad ≤2
a(x)=a2x2+a1x+a0

Gegeben:ma(x)=a2x2+a1x+a0a(1)=2,a(3)=1,a(4)=4a2+a2+a0=24a2+3a1+a0=1a2+4a1+a0=4

-> z.B. Gauss-Elimination funktioniert, weil Körper ist

Lemma 5.32
Ein Polynom in F[x] mit Grad ≤d kann mit d+1 Stützstellen eindeutig interpoliert werden.

Proof:

a(α1)=β1,…,a(αd+1)=βd+1ui(x):ui(αi)=1ui(αj)=0j≠iui(x)=(x−α1)…(x−αi−1)(x−αi+1)…(x−αd+1)(αi−α1)…(αi−αi−1)(αi−αi+1)…(αi−αd+1)(unten nur Körperelemente mit grad d)a(x)=∑k=1d+1βkuk(x)(nur dort nicht null, wo k=i -> korrekte interpolation)a(x)−a′(x)=b(x)b(αi)=0für alle ai;i=1,…,d+1→d+1 NS⟹a(x) eindeutig, da wegen theorem 5.31 nicht mglich

5.8 Finite fields

5.8.1 The Ring F[x]m(x)

F[x]m(x)⏟grad d, modulo={a(x)|deg⁡(a(x))<d}|F[x]m(x)|=|F|d

-> addition komponentenweise
-> multiplikation wird grad grösser, modulo durchdividieren
-> assoziativität, distributivität gilt
-> Ring

-> Achtung:

F Körper
F[x] Polynome über x
F[x]m(x) neuer Ring

-> bei allen heisst Addition +, Multiplikation ⋅ (aber verschiedene Strukturen)

ab≡m1 hat Lösung ⟺ gcd(a,m)=1
zeigen:
a(x)b(x)≡mx1 hat Lösung ⟺gcd(a(x),m(x))=1
Proof
(a,m)=(d) wobei d=gcd(a,m)
(a(x),m(x))=(d(x)) wobei d(x)=gcd(a(x),m(x))
=> a(x)u(x)+m(x)v(x)⏟0≡m(x)1=1
=> Rm(x)(u(x)) inverses (existiert nur wen gcd=1)

-> all Polynome mit grad <d sind invertierbar -> Körper
-> GF(qd) wobei qd=|F| (oder nur q (?))

Körper mit gleich vielen Elementen sind Isomorph

Bsp
m(x) irreduzibles Polynom

R[x]x2+1 -> (neuer) Körper

#timestamp 2024-11-25
wurde mit Aufzeichnung nachgeholt

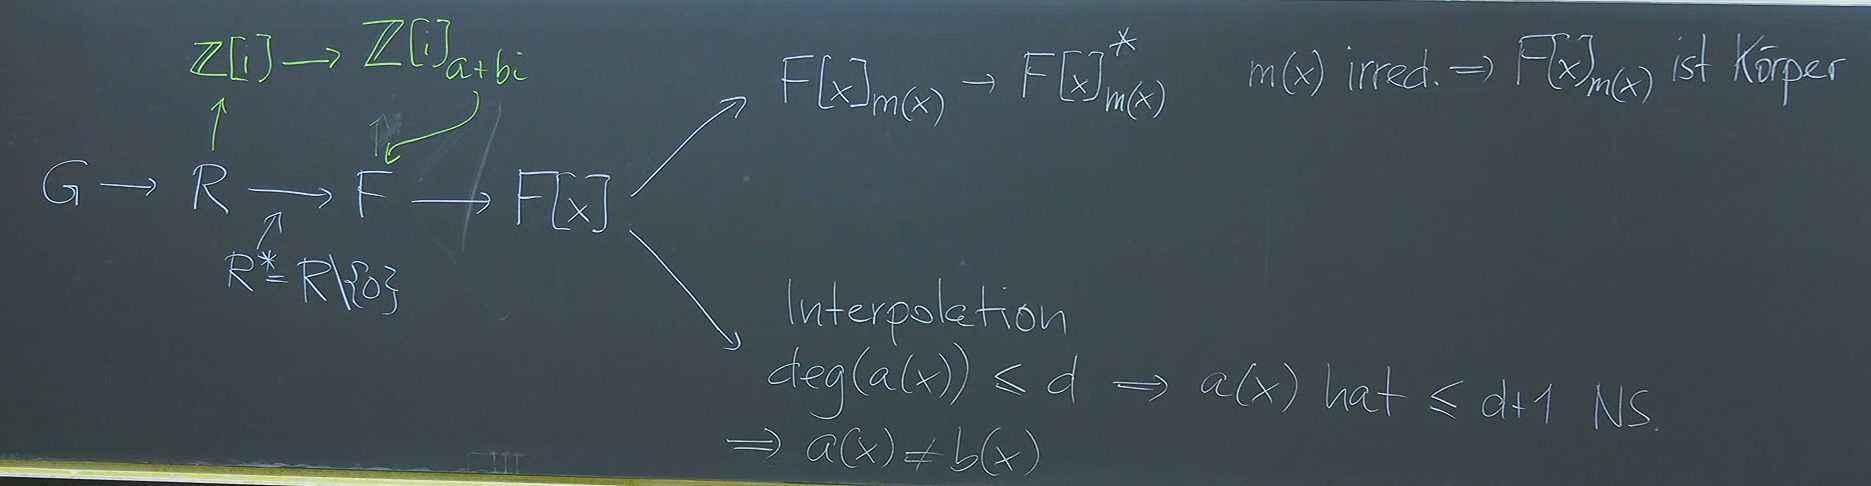
recap chapter 5:

Pasted image 20241201113100.png
Fehler: hat d NS.
-> verschiedene Polynome können höchstens an d-1 Nullstellen übereinstimmen
wichtig für fehler-korrigierende codes

5.8.2 Constructing Extension fields

Bsp

R[x]x2+1gcd(2x+3,x2+1)=1(2x+3)(ux+v)=t(x2+1)+1GF(2)[x]x3+x+1(x2)−1x2(ux2+vx+w)=(sx+t)(x3+x+1)+15 gleichungen, 5 var

Bsp

GF(2)[x]x3+x+1001x010x2100x3=x+1011x4=x2+x110x5=x2+x+1111x6=x2+1101x7=1001

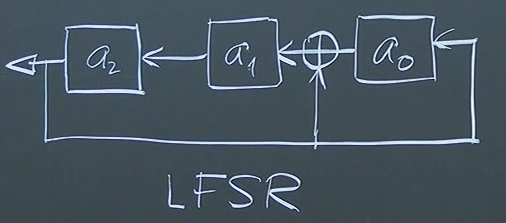
LFSR (Linear-gekoppeltes Schieberegister)
Pasted image 20241201114107.png
Folge: 0010111⏟Periode001 (Länge 7)

Bei LFSR Länge n

Bsp
Wenn Folge von LFSR moduliert ausgesendet wird, und von Planeten zurückgeworfen wird, kann man Distanz zu Planeten bestimmen (folge wiederholt sich, man kann verschiebung herauslesen -> mit Lichtgeschw. auch Distanz).
fun fact: flaches Spektrum -> spread spectrum

5.8.3 Some Facts About Finite Fields

nicht prüfungsrelevant

Es gibt endliche körper ∀GF(pn) -> nichttrivial

5.9 Application: Error-Correcting codes

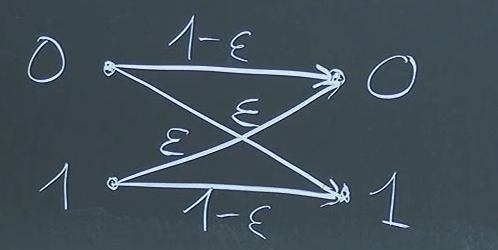
binär-symmetrischer kanal
Pasted image 20241201115823.png

0→0001↦111}Fehler-WSK:ϵ3+32e2(ϵ−1)≈3ϵ20→000001↦11111}ϵ5+5⋯+(53)ϵ3(1−ϵ)≈10ϵ30→00000001↦1111111}≈(37)ϵ4

Wieso nur ungerade Anzahlen? -> Mehrheitsentscheidung


(Minimal)distanz soll möglichst gross sein

000↦0000000001↦0001111010↦1111000011↦100↦101↦110↦111↦

Kodierfunktion (n>k)

E:Ak→An:(a0,a1,…,an)↦(c1,…,cn−1)

mit möglichst hoher dmin.

D:An→Ak

distanz d zwischen zwei Wörtern:

d((r0,…,rn−1),E((a0,…,ak−1))≤t⟹D((r0,…,rn−1))=(a0,…,ak−1)

Eine Codierfunktion wählen, die zu nächstem Codewort dekodiert, falls empfangenes höchstens t von Codewort entfernt liegt

5.9.3 Codes based on Polynomial Evaluation

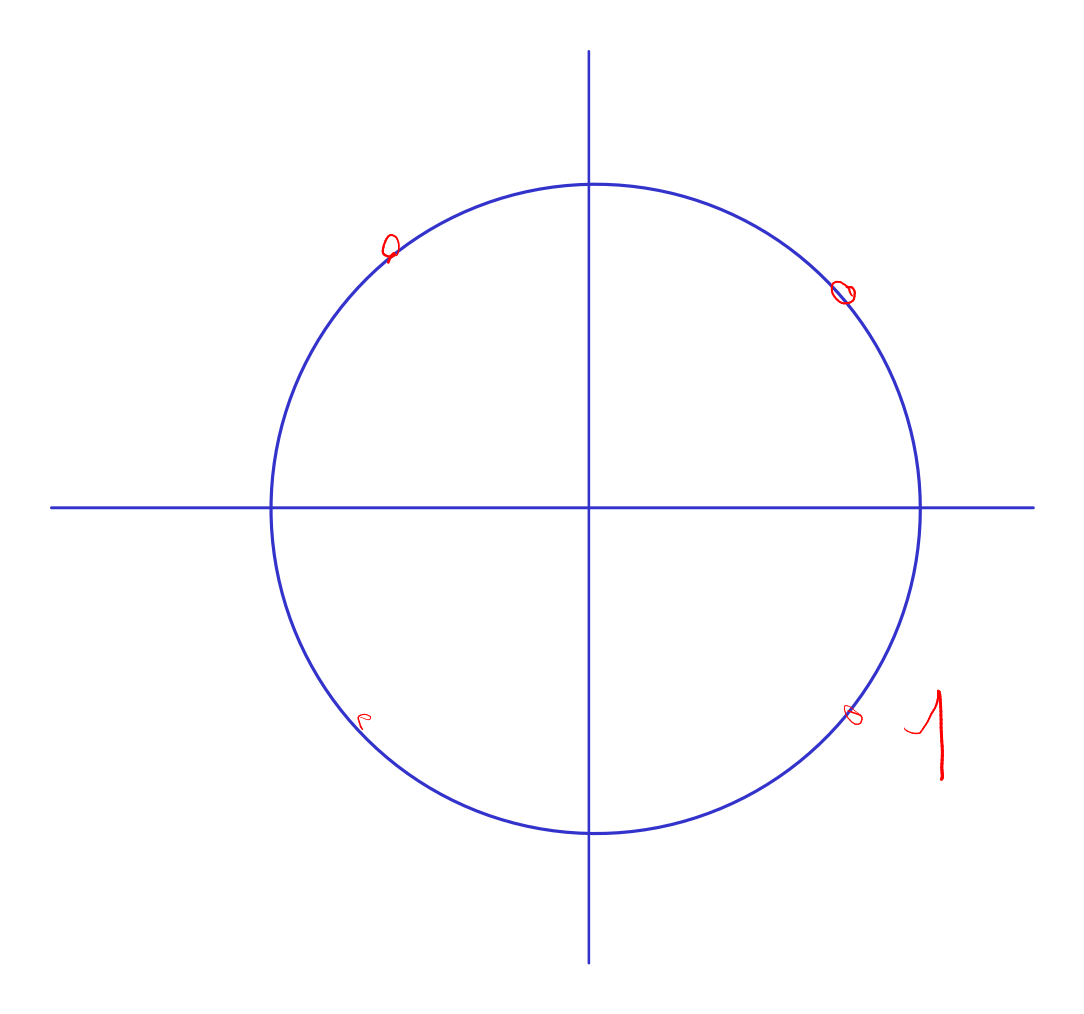
α0,a1,…,an−1 wählen

E((a0,a1,…,ak−1))=(a(α0),…,a(αn−1))

A=GF(q)
dmin=n−k+1
Zwei beliebige Codeworte sind Auswertung von zwei verschiedenen Polynomen -> können nicht an k stellen übereinstimmen -> können an höchstens k−1 nullstellen übereinstimmen -> mindestens an n−k+1 stellen verschieden -> dmin


Bsp (224,192) Code
in Praxis: oft GF(28)GF(256)
k=24 (bytes), n=28, dmin=n−k+1=5
-> um fehler zu vermeiden, wenn ortabhängig (z.b. cd-kratzer), werden bits verteilt + nochmals kodiert:
k=28, n=32, dmin=5
-> #ueliGotBored

alles lineare codes -> kann als Matrixmultiplikation dargestellt werden

happy end: "algebra ist toll"

#timestamp 2024-11-27

6 Logic

6.1 Introduction

6.2 Proof systems

6.2.1 Definition

S aussagen, P beweise

S=∑∗{0,1}∗P={0,1}∗

Bsp
Sudoku:


2 Anforderungen:

Korr.: für alles:

Vollst.: für alles:

Proof system

quadruple Π=(S,P,τ,ϕ)

NPL={s|τ(s)=1}Px∈L

-> verifikation muss effizient sein

6.2.2 Examples

Example 6.4:
ist n Primzahl?


duale Beweise:

τ(s)=1⟺M⊨G
(1)(A∨Z)→CM⊨Z?(2)B→A(3)E→Z(4)(A∧C)→(D∨E)(5)(D∧A)→Z(6)(A∧B)

Regeln:

R1:F∧G⊢F(B∧⊤=B)R2:F⊢F∨GR3:{F,F→G}⊢G(modus ponens)R4:{F,G}⊢F∧GR5:{(F∧G)→H,G}⊢F→H(B∧⊤=B)R6:{F→H,G→H}⊢(F∨G)→H(fallunterscheidung)(6)⊢R1A(7)(7)⊢R2A∨Z(8)(8)(1)⊢R3C(9)(7)(9)⊢R4A∧C(10)(10)(4)⊢R3D∨E(11)(5)(7)⊢R5D→Z(12)…

#ueliGotBored
-> falls jede Regel korrekt, wisse wir, Z logische Folgerung, da Kalkül korrekt

-> normalerweise sind regeln im Beweissystem schon gegeben, hier "erfinden" wir sie

#timestamp 2024-12-02

6.3

Vergleich

Dieses Kapitel steht "über" der Logik ⟹ wird in dieser Weise nicht in einem Logikbuch oder anderem Werk gefunden

Syntax

Der Syntax definiert ein Alphabet Λ und definiert welche Notationen Formeln sind f1,f2,…,fk∈Λ∗

In der Aussagenlogik:

6.3.7
induktive definition
wenn F Formel, ¬F auch Formel
ebenso (F∧G),(F∨G)

6.5.1 Syntax der Aussagenlogik
atomare Formel: A1,A2,… nennen wir A,B,C,…
-> wir definieren A,B,C,… in zwei Schritten, weil nicht so formell, limitiert

Bsp

((A∧¬B)∨(B∧¬C))

In der Prädikatlogik:
Bsp

∃x∀y(P(x,f(y))∨Q(x))

-> viel komplexere Syntax

(a+b)(a−b)=(a⋅a)−(b⋅b){(,),+,−,⋅,a,b,…}
Semantik

Logiksemantik definiert

  • eine Funktion free, welche freie Symbole definiert (was darf man benutzen)
  • einer Formel F, einer passenden Interpratation mit einer Funktion σ einen Wahrheitswert zuordnet
σ(F,A)=0/1
  • man schreibt normalerweise A(F)=0

6.5.2
Semantik einer aussagenlogik
-> atomare formeln (frei vorkommende formeln)

semantik der prädikatenlogik
-> universum, prädikat, funktion
-> 6.6 + variablen, nicht durch Quantor gebunden

Symbole sind frei, wenn sie Interpretation verlangen
Interpretation

Eine Interpretation beinhaltet

  • set Z⊆Λ
  • domain (Wertebereich) von Z
  • funktion A, die jedem Symbol in Z einen Wert zuweist
eine interpretation ist passend, wenn jedes freie Symbol einen Wert zugewiesen bekommt

Bsp

((A∧¬B)∨(B∧¬C))A(A)=0A(B)=1A(C)=0A(D)=1

-> A ist passend

6.3.7
Bsp: σ in Aussagenlogik

A((F∧G))=1⟺A(F)=1 und A(G)=1
Modell

Eine passende Interpretation, wo A(F)=1, ist ein Modell für F

A⊨F ⟺ A(F)=1 ⟺ σ(F,A)=1A⊨{F1,F2,F3}

6.3.5

F⊨G⟺defA(F)=1⟹A(G)=1

für alle zu F und G passende A.

diese Gesetze gelten in jeder Logik

Bsp

A(¬(F∧G))=0⟺A((F∧G))=0(semantik der Negation)⟺…

erfüllbar ⟺ wenn es Intepretation gibt, für die die Formel wahr ist
unerfüllbar ⟺ wenn keine Interpretation gibt, für die die Formel wahr ist
tautologie ⟺ wenn Formel für jede Interpretation wahr ist (wenn negation unerfüllbar)

Lemma 6.2: Für jede Formel F gilt:

⊨F⟺¬F⊨⊥

Lemma 6.3 logische Konsequenz
Die Folgenden Formeln sind äquivalent:

1. {F1,…,Fk}⊨G2. (F1∧F2∧⋯∧Fk)→G ist Tautologie3. {F1,…,Fk,¬G} ist unerfüllbar

Aussagen im Kontext der Logik:

  1. Theorie
T=Menge von FormelnT⊨F
  1. Aussagen über eine Formel

tautologie/unerfüllbar/...

  1. Aussage über eine Formel in einer konkreten Interpretation

"Wenn es in N ist"...

Wie spricht man über Interpretation? -> kein Formaler Weg

  1. Aussagen über die Logik

"Resolutionskalkül ist korrekt, vollständig"


in der Aussagenlogik:


6.5.4 Normalform

Literal: A,B,…,¬A,¬B,…
CNF / DNF
[bild]

Bsp

ABC F
000 1
001 0
010 0
011 1
100 0
101 1
110 0
111 0
disjunktive Normalform (DNF): alle 1 Zeilen mit ∨:
⟹(¬A∧¬B∧¬C)∨(¬A∧B∧C)∨(A∧¬B∧C)

konjunktive Normalform (CNF): alle 0 Zeilen mit ∧:

⟹(A∨B∨¬C)∧(…)

-> nicht sonderlich kompakt -> vereinfachen mit Äquivalenzumformungen

#timestamp 2024-12-04

wann ist eine Formel für eine Interpretation wahr?

δ(F,A)/A(F)

Var.symbole: xi (wir schreiben statt index x.y.z.w)

Term: xi sind Terme, falls fi(k) ist fi(k)(t1,…,tk) Term (induktiv definiert)

Bsp

f(g(x),h(y,z))ist Termf(f(x),h(y,z))falsch, da Stelligkeit von f unterschiedlich -> falsche Syntax

Formel: falls (t1,…,tk) Terme, dann pi(k)(t1,…,tk) atomare Formel

∀xF,∃xFsind auch Formeln, auch wenn kein x in F

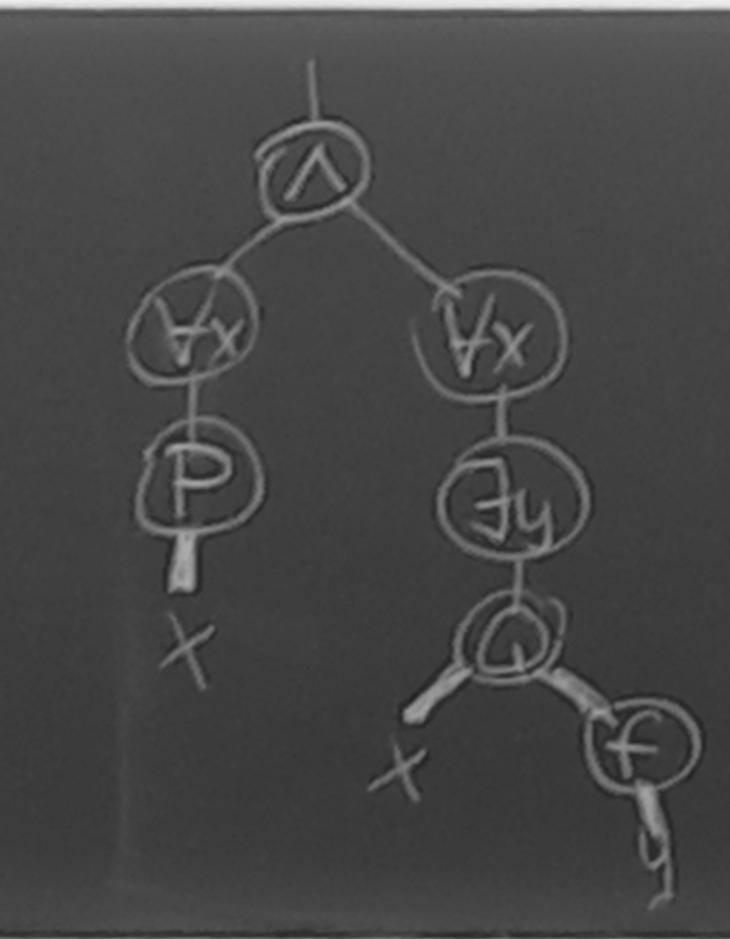
Bsp

∀xP(x)∧∀x∃yQ(x,f(y))

2024_12_04 14_38 Office Lens (1).jpg|300

∀x(p(x)∧∀xQ(x))gut definiert, aber semantisch problematischP(x―,y―)∨∃x∀y Q(x,y,z―)―:frei vorkommende Symbole

Bsp 6.20

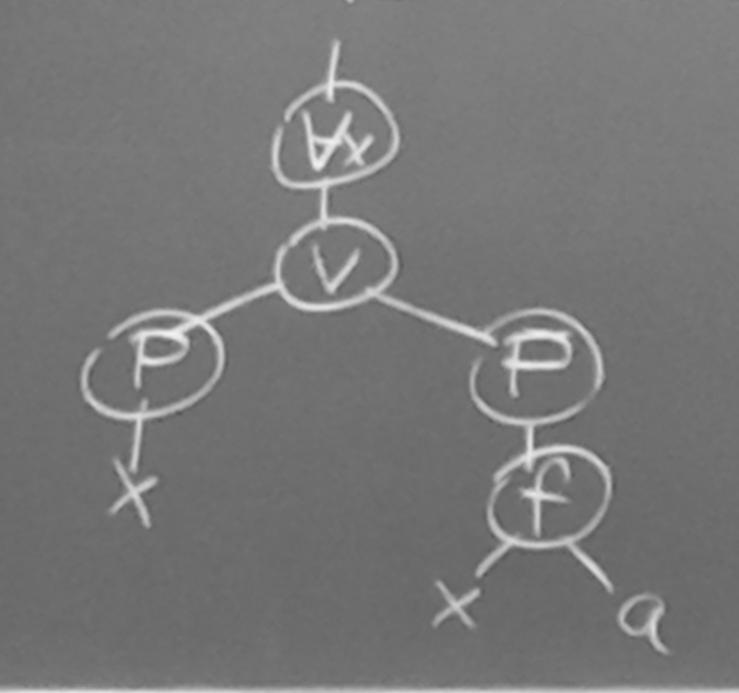
∀x(P(x)∨P(f(x,a)))

freie Symbole: P,f,a
2024_12_04 14_38 Office Lens (2).jpg|300


Def 6.34
Interpretation: A=(u,ϕ)

ϕ(f): fA; andere Interpretation fB

Bsp

∀x(P(x)∨P(f(x,a)))=FA:UA=NaA=3not: ϕ(f)(a)=3fA=(x,y)↦x+yor fA(x,y)=x+yPA(x)=1⟺x gerade B:UB=RaB=2fB(x,y)=x⋅yPB(x)⟺x≥0

Def

A[x→u]

Def 6.36
Semantik

A(f(t1,…,tk))=fA(A(t1),…,A(tk)) A(∀x G)={1falls A[x→u](G)=1 für alle u0else

Bsp

P(x)∨¬P(x)Interpretation: UA,PA,xA

-> Tautologie (beweis: "ist klar" def 6.11)

∀x(P(x)∨¬P(x))Interpretation: UA,PA,no xA

(-> Universum darf nicht leer sein)
-> beide formeln haben starken Zusammenhang, aber nicht gleich:

Lemma:

⊨F⟺⊨∀xF

Bsp

F=∀x P(x,x)∧∃x∃y∃z(¬P(x,y)∧¬P(x,z)∧¬P(y,z))

Behauptung: A(F)=1⟺|UA|≥3
Formel beansprucht Universum mit mindestens 3 Elementen

Bsp

{∀x P(x,f(x)),⏞∧∀x ¬P(x,x),∀x∀y∀z((P(x.y),P(y,z))→P(x,z))}

Formel beansprucht Universum mit unendlicher Grösse (1) über (2)(3), irreflexivität (2), transitivität (3)
-> Modell: f: inkrementfunktion, U: N, P: grösser-funktiona

Bsp

∀x P(x)∧∃x (Q(x)↔¬P(x))

-> unerfüllbar (P muss immer wahr ist, Q muss für ein x wahr sein, stimmt mit drittem teil nicht überein -> keine Interpretation)

Bsp

∀x F≡¬∃x ¬F¬∀x F≡∃x ¬F

-> kann mit Semantik von Quantoren bewiesen werden, aber geht aber auch durch

#timestamp 2024-12-09

recap

{F1,…,Fk}⊨G

Für alle (Interpretation werden nicht quantorisiert -> ∀̸) passenden A:

A(Fi)=1 für i=1,…,k⟹A(G)

Def

{F,G} unerfüllbar⟹F⊨G

(für eine beliebige Interpretation)
proof könnte Prüfungsfrage sein

Bsp:

∃x P(f(x))=F

[bild]

A:UA=NPA="gerade"fA="increment 5"

Bsp

∃x P(f(x))⊨∃x P(x) A[x→u](P(f(x)))=PA(fA(u))A[x→v](P(x))=PA(fA(u))für v=fA(u)daher:PA(fA(u))=1⟹PA(fA(u))=1

Bem

σ(F,A)…σ(F′,A′),σ(F″,A″),…σ(∀x G,A)σ(G,A[x→u])für alle u in U

Lemma 6.7
beispiel äquivalenzen:

8)(∀x F)∧H≡∀x (F∧H)(falls x nicht frei in H vorkommt)

-> das x in H wird auf der rechten Seite in etwas anderes umbenannt -> hat keine Verbindung zum ∀x, e.g.

(∀x F)∧∀x P(x)≡∀x(F∧(∀x P(x)))stimmt zwar(∀x F)∧∀y P(y)≡∀x(F∧(∀y P(y)))aber so verständlicher ("bereinigte Form")

Proof:`
Su,Tu aussagen, parametrisiert mit u
⊕: Su ist wahr für alle u in U UND Tu ist wahr für alle u in U⟹ (Su und Tu) ist wahr f.a. u in U
-> lässt sich fast nicht mehr formalisieren

A((∀x F)∧H)=1⟺A(∀x F)=1 und A(H)=1(sem. von ∧)A[x→u](F)=1 f.a. u und A[x→u](H)=1(sem. von ∀,auswertung H zu u ändert nichts)⟺(A[x→u](F)=1 und A[x→u](H)=1) f.a. u(⊕)⟺A[x→u](F∧H)=1 f.a. u(∧)⟺A(∀x (F∧H))=1(∀)

Bsp

(∃x P(x))→Q(y)≡∀x(P(x)→Q(y))

2024_12_09 15_24 Office Lens.jpg

6.6.8
F[x/t]
F=∀x∃y Q(x,y,z)
F[z/f(g(w),h(w))]=

Lemma 6.8
∀x G≡∀y G[x/y]

∀x F⊨F[x/t]

A((t1=t2))=1⟺A(t1)=A(t2)

-> wobei die anderen = die normale Gleichheit im Universum ist

Gruppenaxiome (GA) daraus:

G1∀x∀y∀z(f(f(x,y).z)=f(x,f(y,z)))G2′∀x(f(x,a)=x)(a ist neutralelement (?))G3′∀x(f(x,g(x))=a)GA⊨∀x(f(a,x)=x)GA⊨∀x(f(g(x),x)=a)

-> axiome stimmen in the interpretation der gruppe

Proof

G2′⊨f(f(g(w),w),a)=f(g(w),w)⊨∀w″⊨…

#ueliGotBored

6.6.7 normal form

Prenex form

A formula where all quantifiers (∃ or ∀) are at the beginning of the formula is said to be in prenex form (deutsch Pränexform)

Theorem 6.10. For every formula there is an equivalent formula in prenex form.

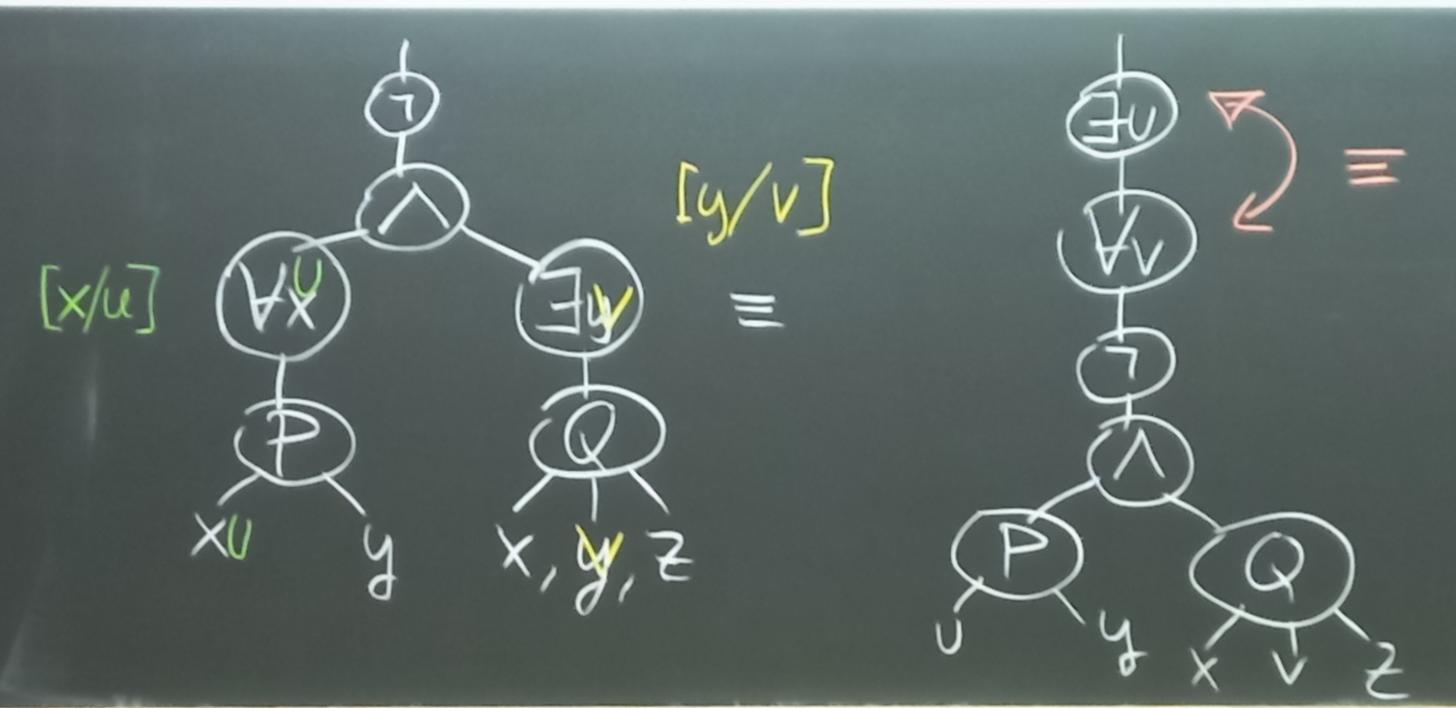
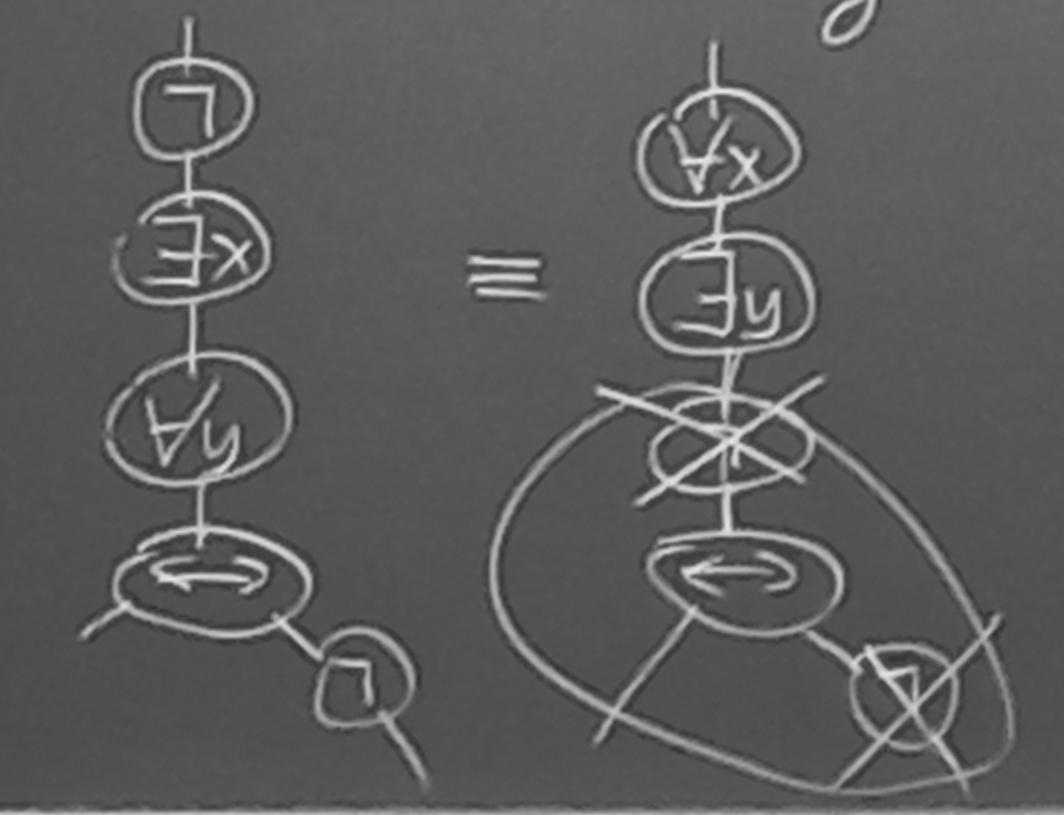
form bereinigen:
2024_12_09 15_57 Office Lens.jpg|500

∃x P(x)P(f(x))

-> man könnte theoretisch quantoren durch funktionen ersetzen
-> #ueliGotBored

#timestamp 2024-12-11

Bsp

∀x∃yF(x,y)
∀xF(x,f(x))
-> erfüllbarkeitsäquivalent, nicht äquivalent oder logische Folgerung
-> z.B. Unerfüllbarkeit wird durch

wieso?

A[x→u][y→v](F(x,y))=1f(u)=vmöglich, da für alle u es immer ein v gibt

Im Skript würde man schreiben: G=F[y/f(x)]: Wenn F erfüllbar, ist G erfüllbar -> interpretation muss nicht bei F, G gleich sein (auch wenn Universum wahrscheinlich gleich sein wird)

Bsp

∀s∃t∀x∀y∃z F(s,t,x,y,z)(Pränexform)∀s∀x∀y F(s,f(s),x,y,g(s,x,y))(erfüllbarkeitsäquivalent, Skolem-Normalform)

Bsp

∃xP(x)P(x)(erfüllbarkeitsäquivalent)P(a)(da x konstant)

Theorem 6.12

¬∃x∀y (P(y,x)↔¬P(y,y))

-> theorem: bedeutet Tautologie (ohne Annahme)
-> man könnte auch schreiben: ⊨¬∃x∀y(P(y,x)↔¬P(y,y))

2024_12_11 14_49 Office Lens.jpg|300

A:UA,PA,u beliebigA(P(u,u)↔P(u,u))=1⟹A[x→u][y→u](P(y,x)↔P(y,y))=1(Def. A[…])⟹A[x→u](∃y(P(y,x)↔P(y,y)))=1(Sem. ∃)⟹A(∀x∃y(P(y,x)↔P(y,y)))=1

-> wir benutzen in schritt 2 einen ∃ statt ∀, weil [y→u] von [x→u] abhängt

U = alle Mengen
P(s,t) = 1 ⟺s∈t

-> Russell's Paradox

-> beschreibt auch barber paradox


Theorem 6.14

N≺{0,1}∞U=NP(s,t)=1⟺s-te Bit in der t-ten Folge=1

-> kann auch durch Theorem 6.12 beschrieben werden
-> Cantor's Diagonalisierungsargument ist gleich wie Russell's Paradox

Theorem 6.15

U={0,1}∗P(s,t)=Output von Programm t für Input s.

Wegen Theorem 6.12
y↦¬P(y,y)

Bsp
Logik ist immer eingeschränkt, z.B.

∀w∀x∃y∃z F(w,x,y,z)

mann kann aber nicht ausdrücken

∀w∃y∀x∃zF(…)

hier würde man gerne Funktionen quantisieren, geht aber nicht (second-order logic)

∃f∃g∀x∀w F(w,x,f(w),g(x))

6.4 Kalküle

{H1,H2,…,Hk}Hk+1}

Ziel: aus Regeln H1,…,Hk(Menge von Formeln) neue Formel Herleiten

N⊢RG

wobei N
Bsp

{F→G,F→H}⊢RF→(G∧H)

F,G,H sind Platzhalter, die die Relationen erklären. (spezifische Form einer Herleitungsregel)


Ein Kalkü bestehet aus mehreren Regeln

K={R1,…,Rs}

wobei es aus der Formelmenge M eine Herleitung zu G im Kalkül gibt, falls man mit den bestehenden Formeln mit den Regeln G herleiten kann
-> heisst Hilbert-Kalkül (Hilbert-style Calculi)


Ein Kalkül ist korrekt, wenn eine Herleitung eine logische Konsequenz der bestehenden Formeln ist:

M⊢KG⟹M⊨G

Ein Kalkül ist vollständig

M⊢KG⟸M⊨G

#timestamp 2024-12-16

Bsp: korrekte Regeln
Kalkül:

{F,¬F}⊢R1GF→G⊢R2G∅⊢R3(F→G)∧(G→F){F∨G,¬G}⊢R4F∨H

Eine Regel ist korrekt (R1), wenn {F,¬F}⊨G.


Bsp: Prüfungsaufgabe 2022
Kalkül:

{F→G,F}⊢R1G∅⊢R2F→(G→F)∅⊢R3(¬F→¬G)→((¬F→G)→F) ∅⊢R3(¬B→¬A)→((¬B→A)→B)(1)∅⊢R2¬A→(¬B→¬A)(2){(2),¬A}⊢R1¬B→¬A(3){(1),(3)}⊢R1(¬B→A)→B(4)∅⊢R2A→(¬B→A)(5){(5),A}⊢R1¬B→A(6){(4),(6)}⊢R1B

korrektheit Hilbert-Kalkül

M⊢KG⟹M⊨G⟸

andere Kalküle
Bsp
syntaktisches Element ist nicht nicht Formelmengen, sondern Paar aus Formelmenge und Formel

(M,F)⊢R(M′,F′)

korrektheit:

(M,F)⊢R(M′,F′)⟹M⊨F⟹M′⊨F′

6.5

6.5.7 Resolutionskalkül

konjuktive Normalform (CNF) (weiter oben schon behandelt)

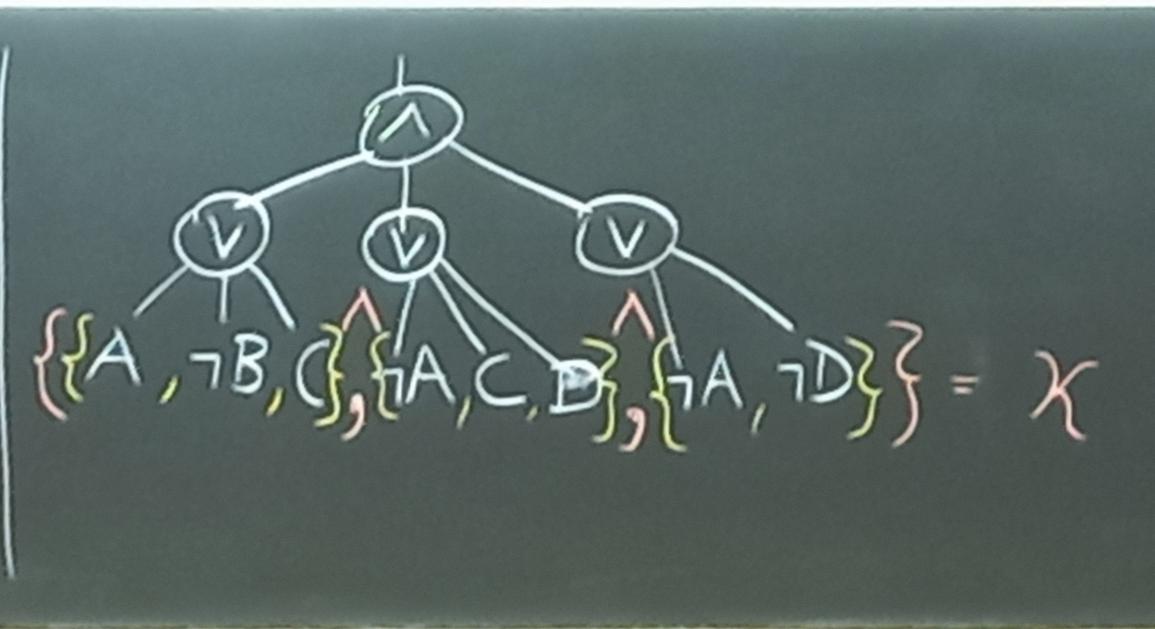
2024_12_16 15_01 Office Lens.jpg|400

{A,¬B,C}{¬A,C,D}{¬A,¬D}

-> Klauselmenge entspricht ganzer Äquivalenzklasse von Formeln

-> Unerfüllbarkeit ist interessanter, weil viel stärker

Regel von Resolutionskalkül

{{A,¬B,C},{¬A,C,D}}⊢res{¬B,C,D}

d.h.

{K1,K2}⊢resK

[bild]

-> Unerfüllbarkeitsbeweis:

{{E},{¬E}}⊢res∅

-> das Resolutionskalkül besteht nur aus einer Regel!

Res={res}

-> Problem von Resolutionskalkül: Klauseln werden im Allgemeinen grösser


Bsp:

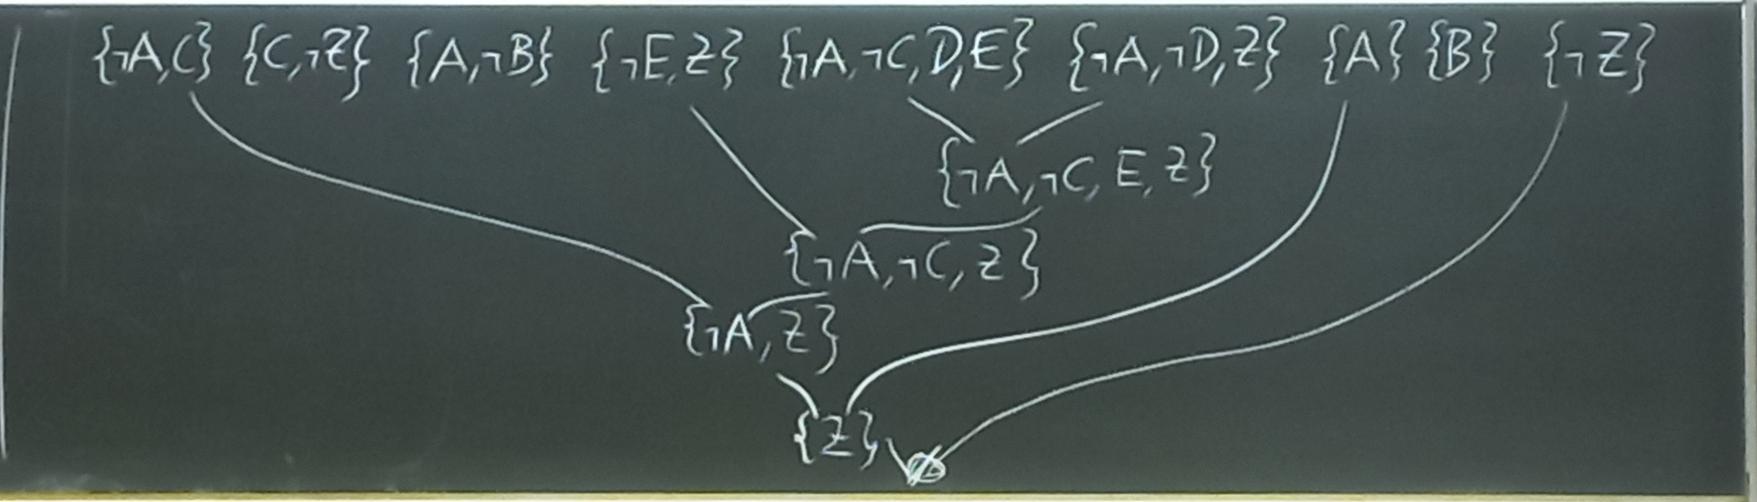
A∨Z→C≡¬(A∨Z)∨C≡(¬A∧¬Z)∨C≡(¬A∨C)∧(¬Z∨C)B→A≡¬B∨AE→Z≡¬E∨Z(A∧C)→(D∨E)≡¬(A∧C)∨D∨E≡¬A∨¬C∨D∨ED∧A→ZA∧B

Klauseln:

{¬A,C}{C,¬Z}{A,¬B}{¬E,Z}{¬A,¬C,D,E}{¬A,¬D,Z}{A}{B}{¬Z}

2024_12_16 15_50 Office Lens.jpg

Bei n atomaren Formeln, wie viele Klauseln kann man schreiben?


nicht erlaubt:

{A,¬B},{¬A,B}⊢res∅

#timestamp 2024-12-18

recap
für jede Logik gilt:

M⊢KF⟹M⊨Feigentlich: ⟺

-> je mehr in M angenommen wird, desto wahrscheinlicher gelingt Herleitung

Bsp Resolutionskalkül

[bild]

Def
Sei K,K′,… Klauseln, K,K′,… Klauselmengen.

K⊨KK⊆K′⟹K⊨K′K⊆K′⟹K′⊨K

-> Man könnte im Resolutionskalkül beliebig neue Klauseln hinzufügen (allerdings nicht das Ziel)

Def 6.30 Resolutionsregel

K1K2⊢resK{…,L}{…,¬L}⊢res{…}

wobei K resolvent ist. Es ist die einzige Regel des Kalküls, d.h.

Res={res}

Lemma 6.5

K⊢ResK⟹K⊨K

Proof
see script

Thorem 6.6

(A set M of formulas is unsatisfiable)K unsatisfiable ⟺K(M)⊢res∅.

Proof
⟸:
K⊢Res∅⟹K⊨∅ since ∅ has no model (is unsatisfiable)

⟹:
Verankerung: ∅,{A1},{¬A1},{A1,¬A1}

Annahme: Für A1…An und beliebige K, die A1…An enthält, gilt

Kunerfüllbar⟹K

Induktionsschritt:
In einer Klauselmenge K betrachten wir alle Klauseln, in denen An+1, ¬An+1 oder beide atomare Formeln vorkommen.

Sei K0 eine Klauselmenge, wo An+1=0.

K ist unerfüllbar für An=1⟺K0 ist unerf.

-> eine Herleitung in K0, die auch in K gültig ist (An+1 kommt nicht vor) -> K ist unerfüllbar
-> eine Herleitung in K0, die in K mit An+1 vorkommt -> keine ∅ an Ende von Herleitung

analoge Überlegung

Sei K1 eine Klauselmenge, wo An+1=1.

K ist unerfüllbar für An=1⟺K1 ist unerf.

-> eine Herleitung in K1, die auch in K gültig ist (An+1 kommt nicht vor) -> K ist unerfüllbar
-> eine Herleitung in K1, die in K mit ¬An+1 vorkommt -> keine ∅ an Ende von Herleitung

=> cases:

Bem (Exkurs)
Da beide Herleitungen (An+1=0,1) aufwendig sind, und noch evtl. kombiniert werden müssen,
UNSAT∉NP (?)∈co-NPSAT∈NPC(NP-complete)3 SAT∈NPC2 SAT∈P

#timestamp 2025-09-27

FYI: https://grossack.site/2025/01/16/undergrad-divisibility-problems.html